エンタープライズ
アプリケーションへの
ワンクリックアクセスを実現
評価版ダウンロード
クラウドおよびオンプレミス
アプリケーション向けSSO
ソリューション
組織がクラウドアプリケーションを急速に導入する中で、ユーザーは様々なアプリケーションにアクセスするために1日に何度もパスワードを入力する必要があります。効果的なユーザーアイデンティティ管理のため、組織はユーザーパスワード管理に対して効率的かつセキュアなアプローチを採用する必要があります。ADSelfService Plusは、エンタープライズシングルサインオン(SSO)を提供し、ユーザーが1度の認証で、全SAML、OAuth、およびOIDC対応のクラウドアプリケーションへのシームレスなワンクリックアクセスが可能になります。
ADSelfService Plusで
エンタープライズアプリケーションへのアクセスを簡素化
包括的なSSOソリューション
当社は以下のSSOをサポートしています:
- SAML対応アプリケーション
- OAuthおよびOpenID Connect対応アプリケーション
- カスタムアプリケーション
MFAでクラウドアプリを保護
ADSelfService Plusは、個別にカスタマイズ可能なMFA設定でクラウドアプリケーションへのアクセスを保護します。インタラクティブなアプリケーションダッシュボードにより、IT管理者はSSOを有効にするアプリケーションを簡単に選択できます。
パスワードレス認証
ADSelfService Plusでシングルサインオンを有効化すると、ユーザーはパスワードなしでエンタープライズアプリケーションにアクセスできます。ユーザーは生体認証やGoogle Authenticatorなど、パスワードより強力な要素で認証され、セキュリティが強化されます。
既存のADのIDを利用
ADSelfService Plusを使用することで、Active Directory IDを利用してクラウドアプリケーション向けエンタープライズシングルサインオンを簡単に設定できます。ADSelfService Plusはユーザーの既存のWindows AD IDを認証に活用し、新しいID設定に要する時間を節約し、追加パスワード保管ツール依存を排除できます。
Just-in-Timeプロビジョニング
SCIMを使用したJust-in-Time(JIT)プロビジョニングにより、ユーザーの初回ログイン時にエンタープライズアプリケーションへのシームレスなアクセスを実現できます。手動プロビジョニングからリアルタイム自動JITプロビジョニングへの移行により、IT業務量を削減し、ユーザー体験を向上させることができます。
IdPおよびSPが開始するSSOフロー
ADSelfService Plusにログインし、[アプリケーション] タブに移動してアプリケーションをクリックするとアクセスできます(IdP開始フロー)。または、アプリケーションのログインページにアクセスしてADSelfService Plusにリダイレクトされ、ID検証プロセスが正常に完了するとアプリケーションにアクセスできます(SP開始フロー)。
豊富で使いやすいコンソールを使用した簡単なSSO設定
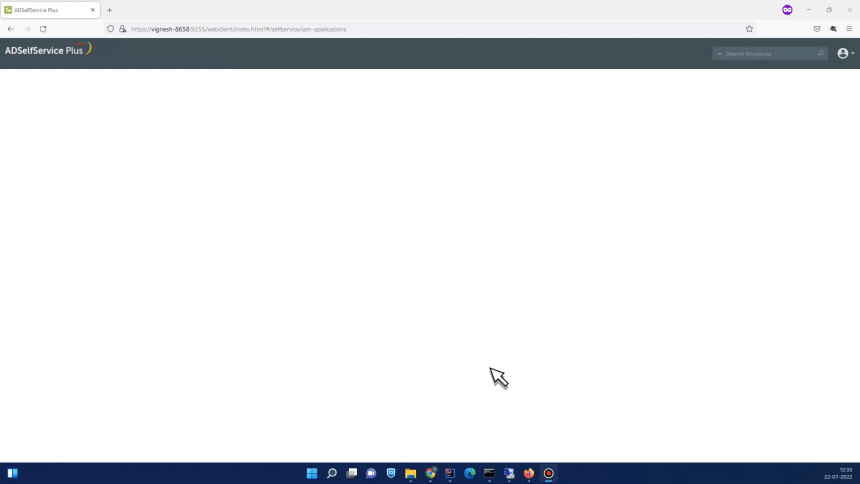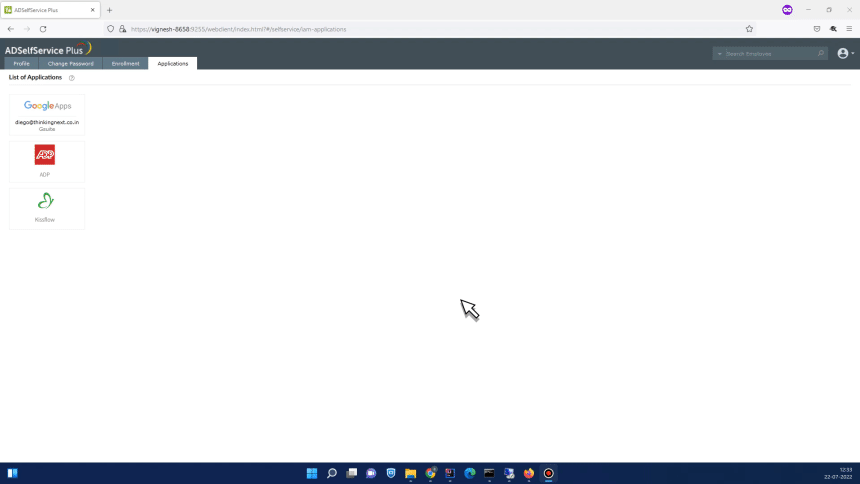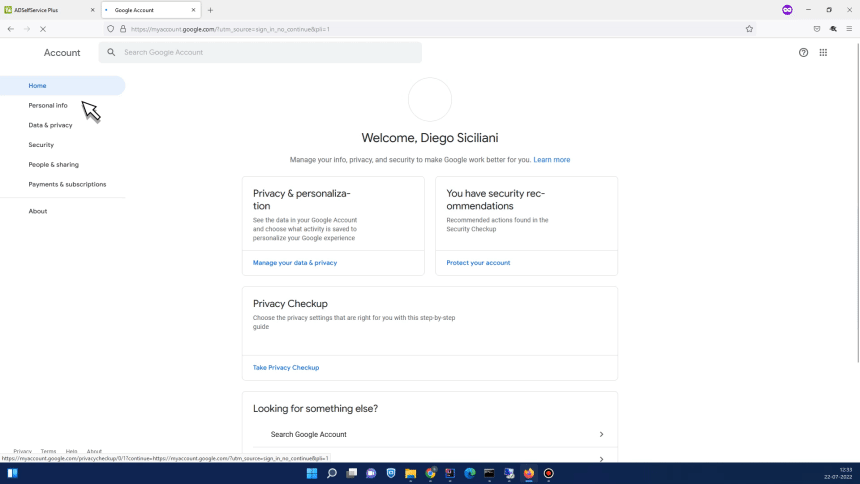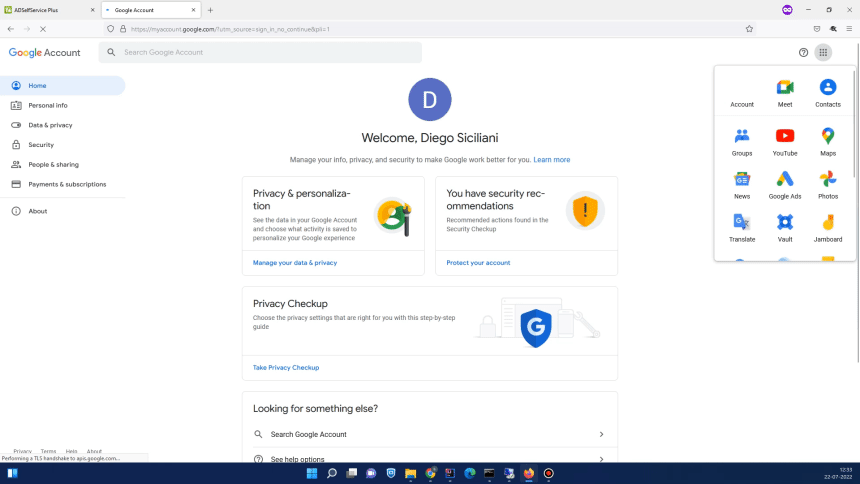
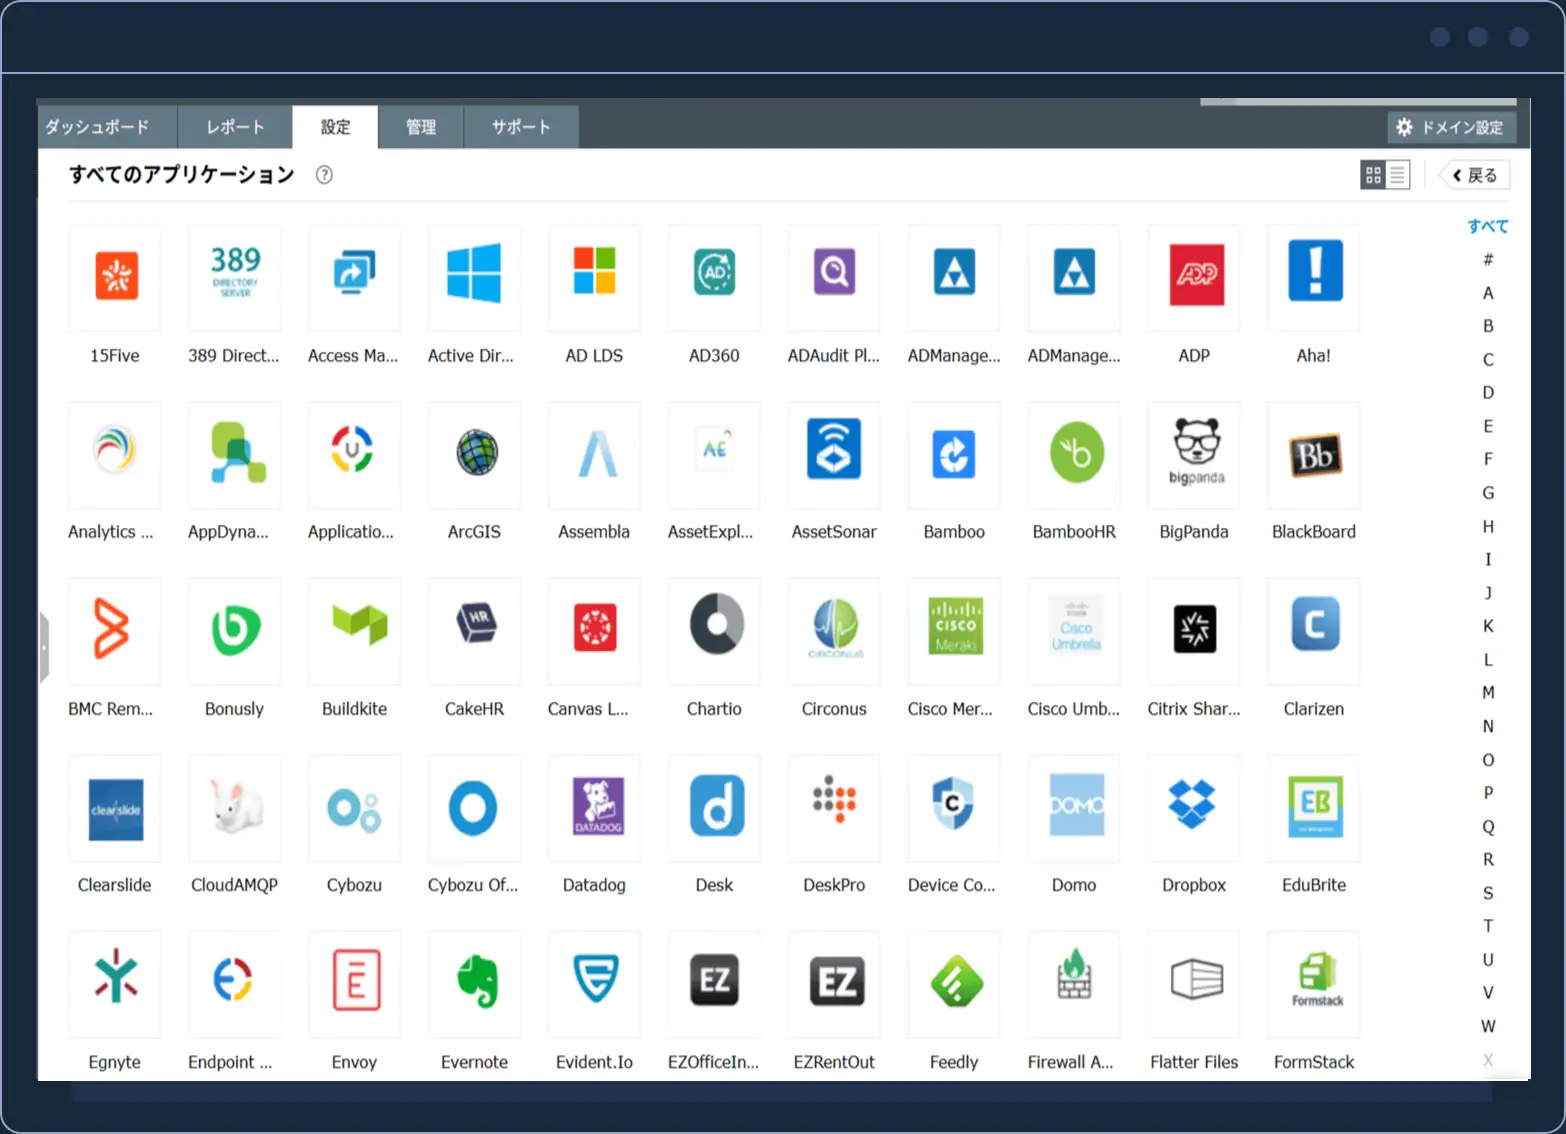
事前設定されたアプリケーションよく使用されるエンタープライズアプリケーション向けのSSOを有効化できます
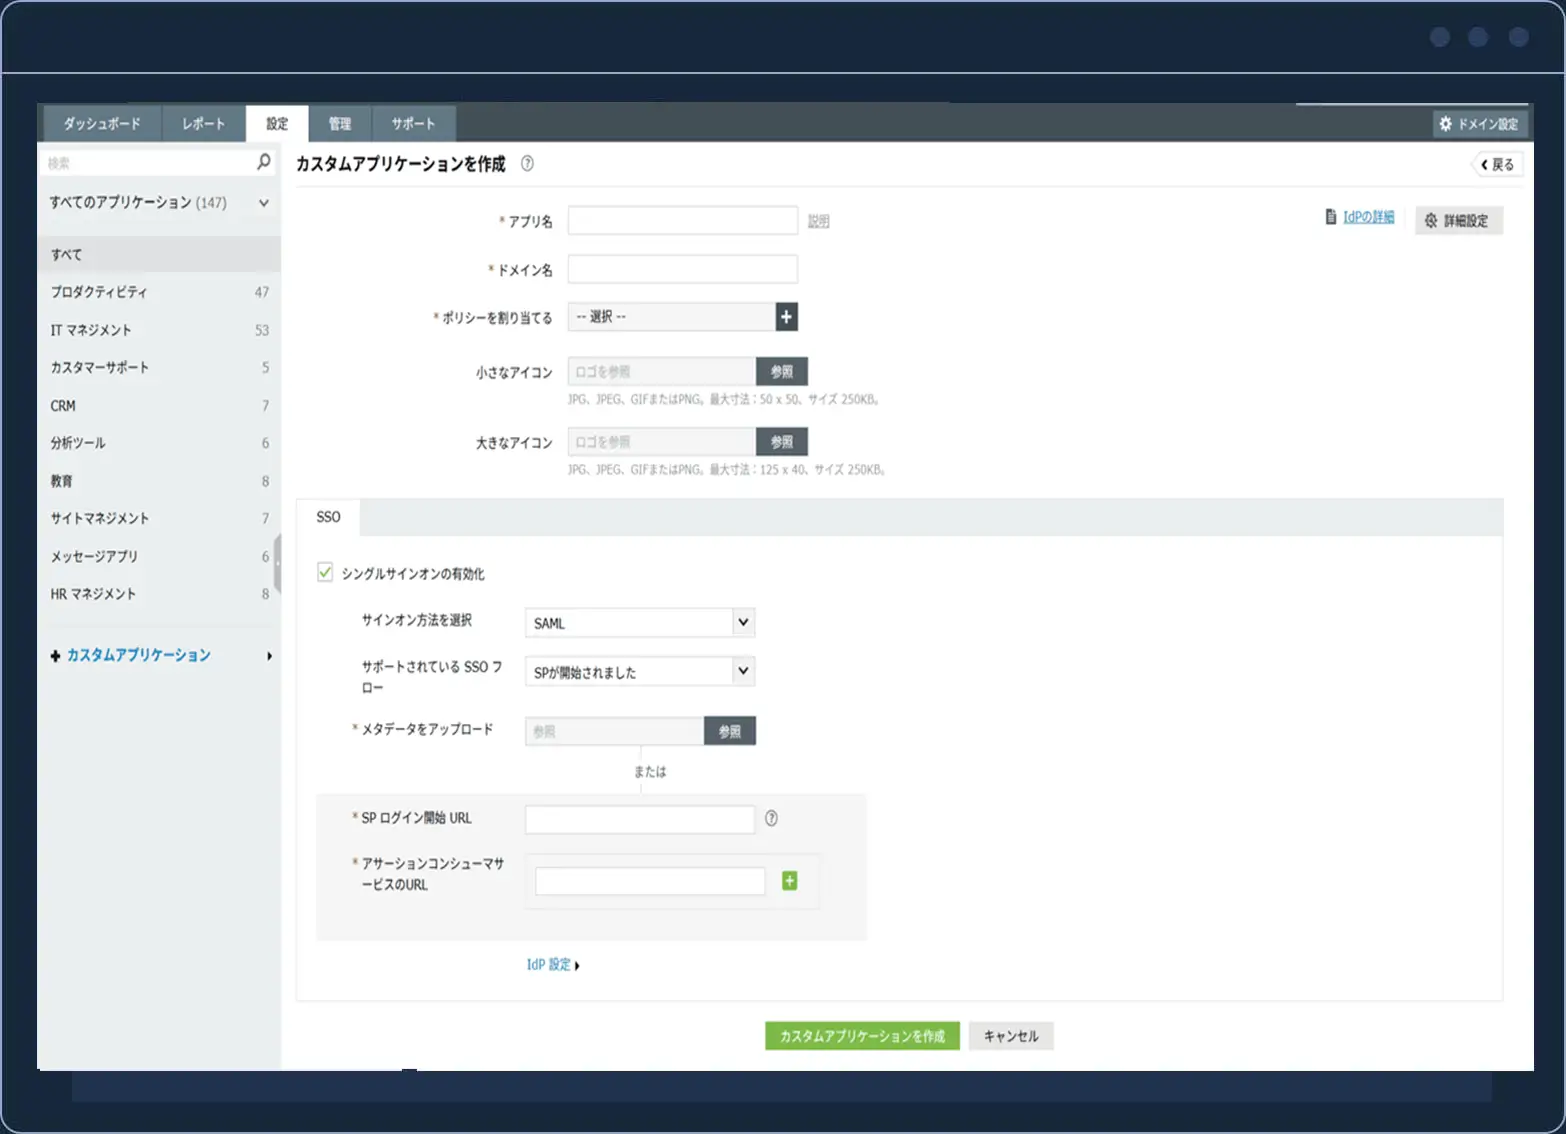
複数のプロトコル広く利用されているSSOプロトコルの中から選択して、カスタムアプリケーションにSSOを提供できます。
属性マッピングソース属性、ターゲット属性、および特定のSSOプロトコルに必要なIdPの詳細などの設定を行います。
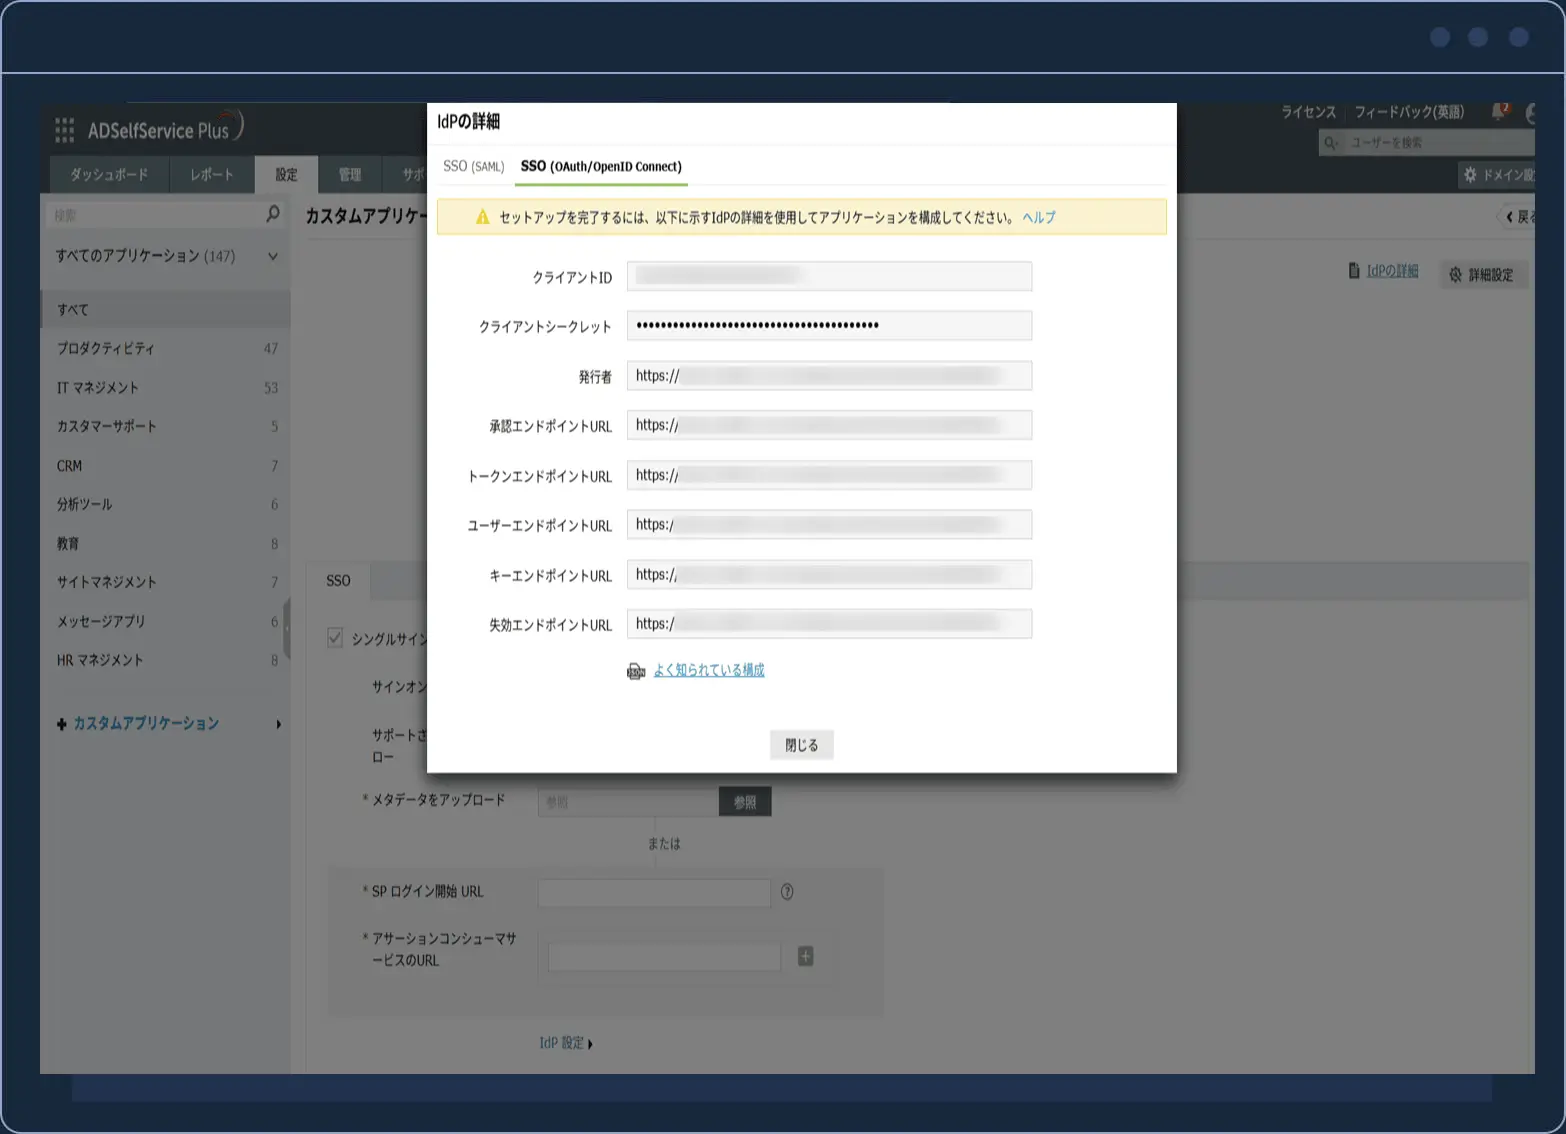
簡単なIdP設定さらなるSP設定に必要なIdP詳細を簡単に取得および保存できます。
ADSelfService Plus
を使用したSSO導入のメリット
-
迅速なIT統合
買収した企業やパートナー企業を組織の既存システムと迅速に統合できます。
-
コスト削減
ユーザーは1つのポータルにログインするだけで、すべてのアプリケーションにアクセスできるようになります。これにより、パスワードリセットのチケット対応にかかるコストを削減できます。
-
合理化されたユーザー体験
簡素化されたワンクリックアクセスにより、ユーザーがより多くのアプリケーションを採用できるようにします。
エンタープライズSSOに加えて、