Firewall AnalyzerとLog360の統合
ManageEngine Log360は、ログの収集と分析によってネットワークセキュリティの強化と法規制への準拠を支援するSIEM(Security Information and Event Management)製品です。
Firewall AnalyzerをLog360と統合すると、Firewall Analyzerの重要なログをLog360へ転送し、ユーザーアクティビティの把握、異常検知、脅威の特定といった高度な分析を行えます。
また、Log360はビルド13000以降である必要があります(2026年9月時点で国内未リリース)。
Log360の最新のリリース状況につきましては、こちらのページをご確認ください。
Firewall AnalyzerでのLog360の設定
Firewall AnalyzerとLog360を統合するには、以下の手順を実行します。
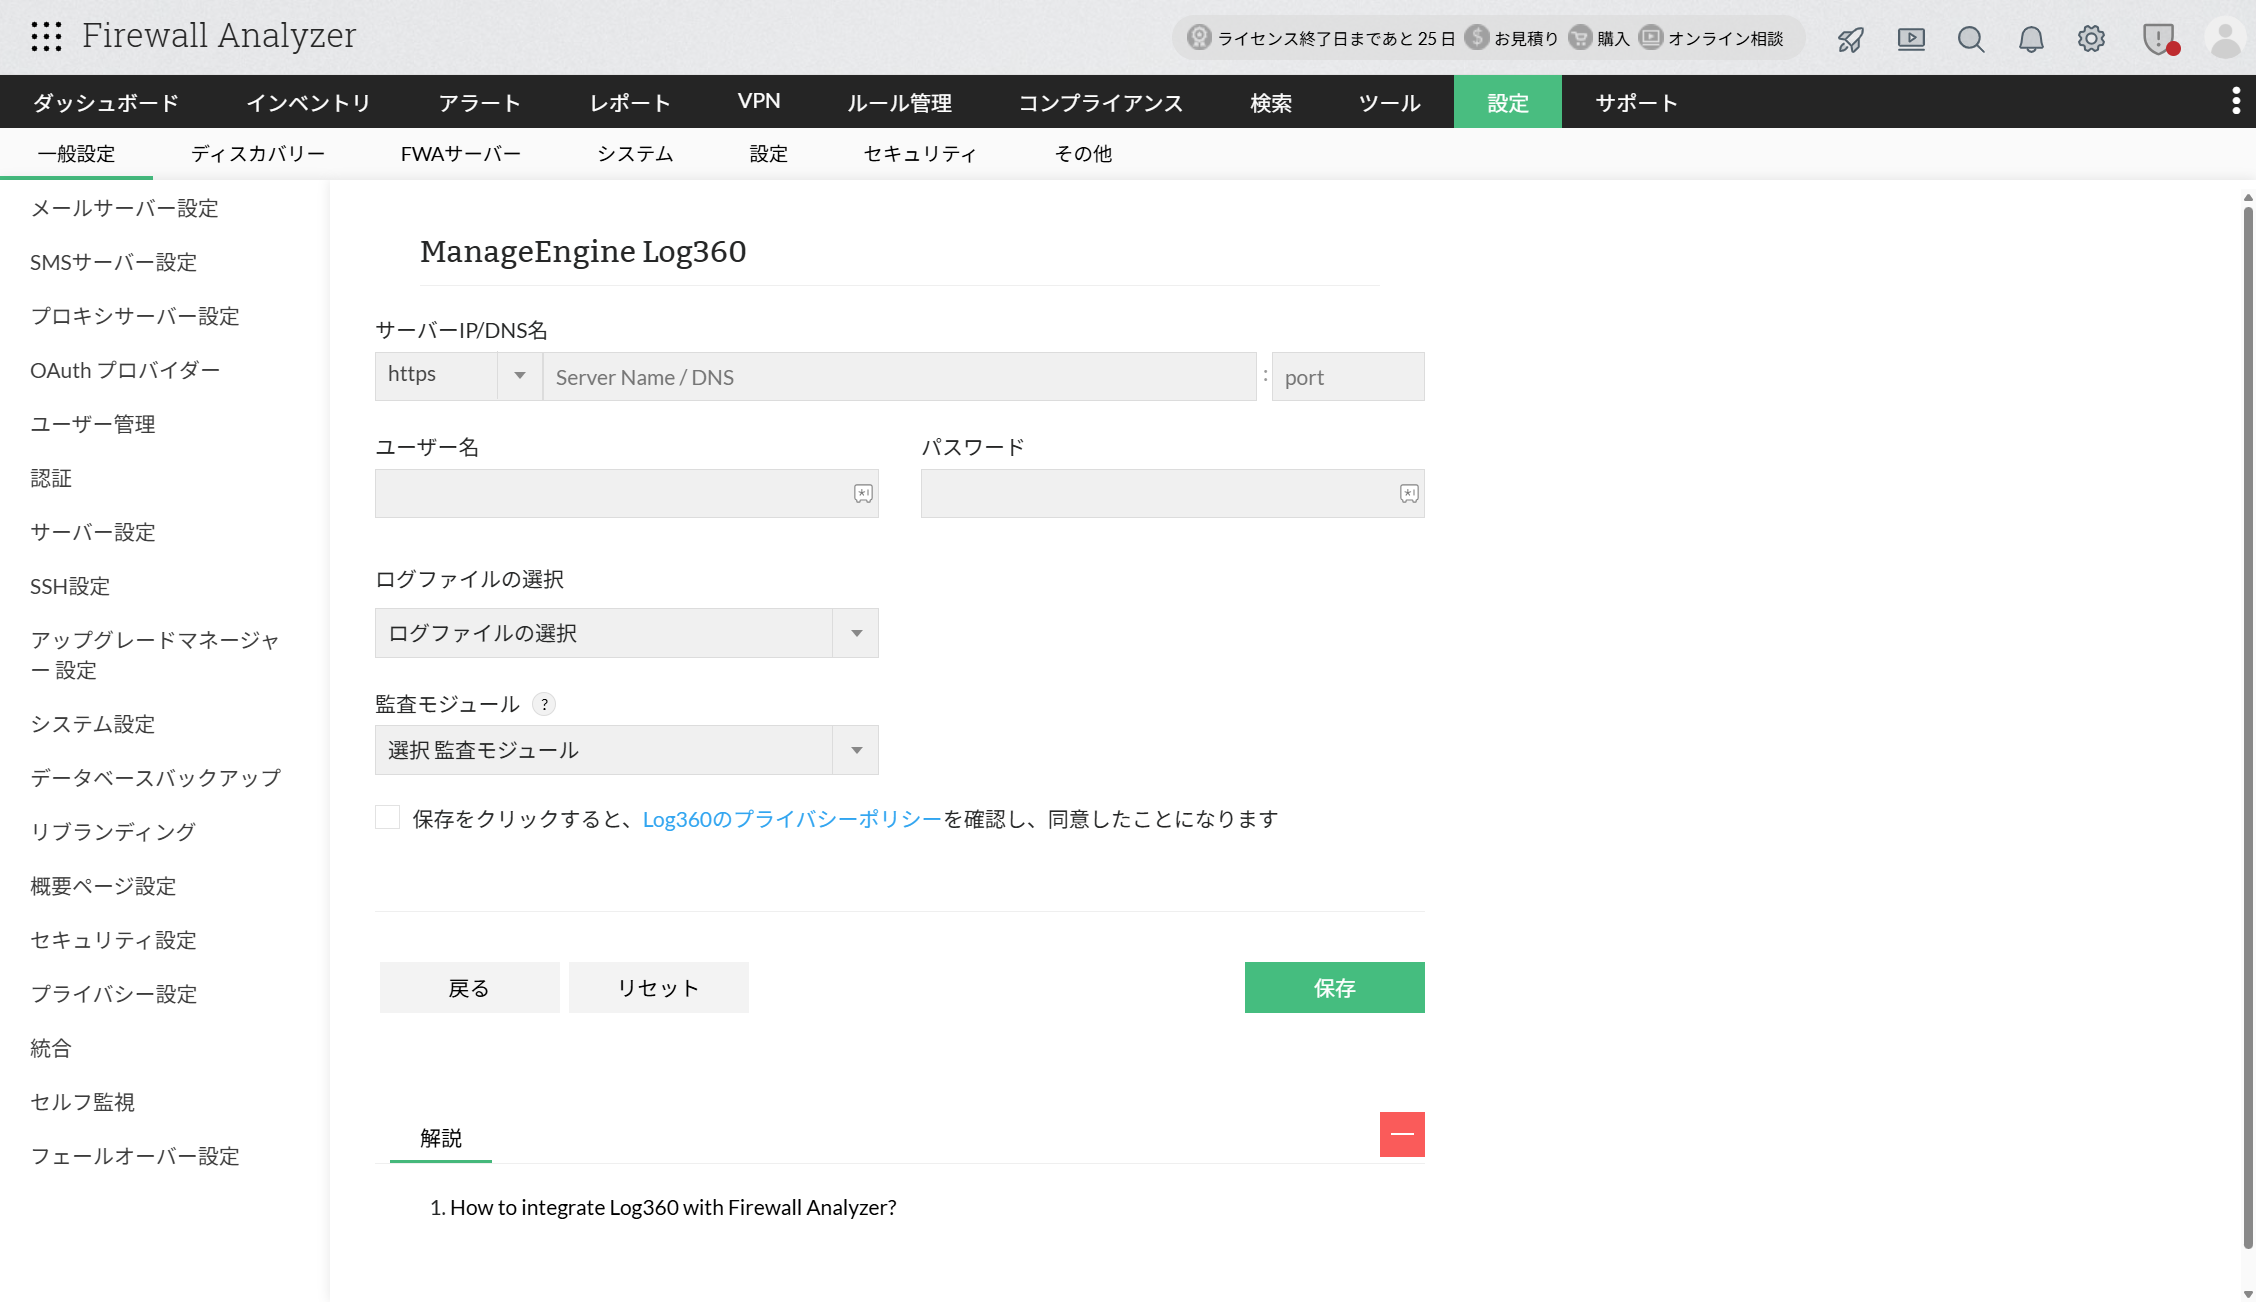
- [設定]→[一般設定]→[統合]に移動します。
- [Log360]セクションの[設定]ボタンをクリックします。
- 下記の項目を入力します。
![log360統合]()
項目 説明 サーバーIP/DNS名 Log360サーバーのIPアドレスまたはDNS名を、ポート番号およびプロトコルとあわせて入力します。 ユーザー名 管理者権限を持つLog360ユーザーのユーザー名を入力します。 パスワード 管理者権限を持つLog360ユーザーのパスワードを入力します。 - [ログファイルの選択]で、Log360へ転送するログを選択します。
項目 説明 アクセスログ Firewall Analyzerが処理したリクエストを記録したログです。ユーザーのアクセス情報、タイムスタンプ、製品内で実行された操作が含まれます。 デバッグログ Firewall Analyzerの動作中に出力されるログです。問題の診断およびトラブルシューティングに使用します。 監査モジュール ログをLog360へ転送する対象のモジュールを選択します。 - Log360のプライバシーポリシーを確認し、同意する旨のチェックボックスを選択します。
- [保存]をクリックして設定を適用します。
統合によって実現できること
Firewall AnalyzerとLog360を統合することで、ネットワーク管理者は以下を実現できます。
各種規制・フレームワークへの準拠
HIPAAやPCI-DSSなどの基準に準拠するには、ログを一元的に収集して分析することが不可欠です。
Firewall AnalyzerのログをLog360へ転送することで、適切な監査証跡を確保し、法規制上の要件への対応を進められます。
セキュリティの強化
アクセスログおよびデバッグログをLog360へ転送することで、Firewall Analyzer内でのユーザー操作を可視化できます。
これらのログを相関分析することで、異常の検知、問題の切り分け、セキュリティ態勢の強化につながります。
統合により生成できるレポート
Firewall AnalyzerとLog360の統合が完了すると、アクセスログおよびデバッグログがsyslog経由でLog360サーバーへ自動的に転送されます。
転送されたログは、以下のレポートとして可視化できます。
既定では、UDP 514、UDP 513、TCP 514、TCP 513などのポートが使用されます。
これらのポートは必要に応じて変更できます。
製品アクティビティレポート
製品アクティビティレポートのカテゴリには「All Activity」レポートが含まれます。
Firewall Analyzerサーバーから転送されたすべてのログを一覧で確認できます。
デバッグレポート
Firewall Analyzerのデバッグログからは、以下のレポートを生成できます。
- Instance Created:選択した期間における製品の起動インスタンスと、関連する構成情報を表示します。
- Services Created:指定した期間中にFirewall Analyzerの起動時に開始されたサービスを一覧表示します。
Webアクセスレポート
ログイン操作やFirewall Analyzerの画面上での操作を含め、製品内でのユーザーのアクセス傾向を確認できます。
ユーザー監査レポート
ユーザー監査レポートでは、Firewall Analyzerにおけるユーザー操作および管理操作を可視化できます。認証イベント、設定変更、ユーザーのライフサイクル操作が対象です。
ユーザーのログイン/ログアウト、ユーザーアカウントの作成および削除、ロールと権限の変更といった主要な操作を追跡できます。
さらに、デバイスの追加や設定の更新といったシステム側の重要な変更も記録されるため、アクセス状況の監視、コンプライアンスの維持、不正な操作の検出に活用できます。
通知テンプレートの設定
Firewall Analyzerの通知テンプレートを使用すると、発生したアラームの通知内容をカスタマイズできます。
また、アラート相関ルールに関連付けることで、あらかじめ定義したイベントパターンが検出された際に通知を受け取れます。
- [設定]→[通知]→[通知テンプレート]に移動します。
- [追加]をクリックし、[SIEM]から[Log360]を選択して通知テンプレートを追加します。
- [テンプレート名]、[形式]、[重大度]、[ファシリティ]、[説明]および必要な変数など、必須項目を入力します。
- [構造化メッセージ]オプションを有効にする場合は、必要なキーと値のペアを入力してください。
- 作成したテンプレートを検証するには、[テストアクション]をクリックします。
- [保存]をクリックします。