Log360との連携
ManageEngine Log360は、ネットワーク内のログを収集・分析することで、セキュリティの強化と各種規制への準拠を支援するSIEM(Security Information and
Event Management)製品です。
NetFlow AnalyzerとLog360を連携すると、NetFlow AnalyzerのログをLog360へ転送し、ユーザーの操作傾向の把握、異常や潜在的な脅威の検出に活用できます。
目次
Log360との連携設定
NetFlow AnalyzerとLog360を連携するには、次の手順を実行します。
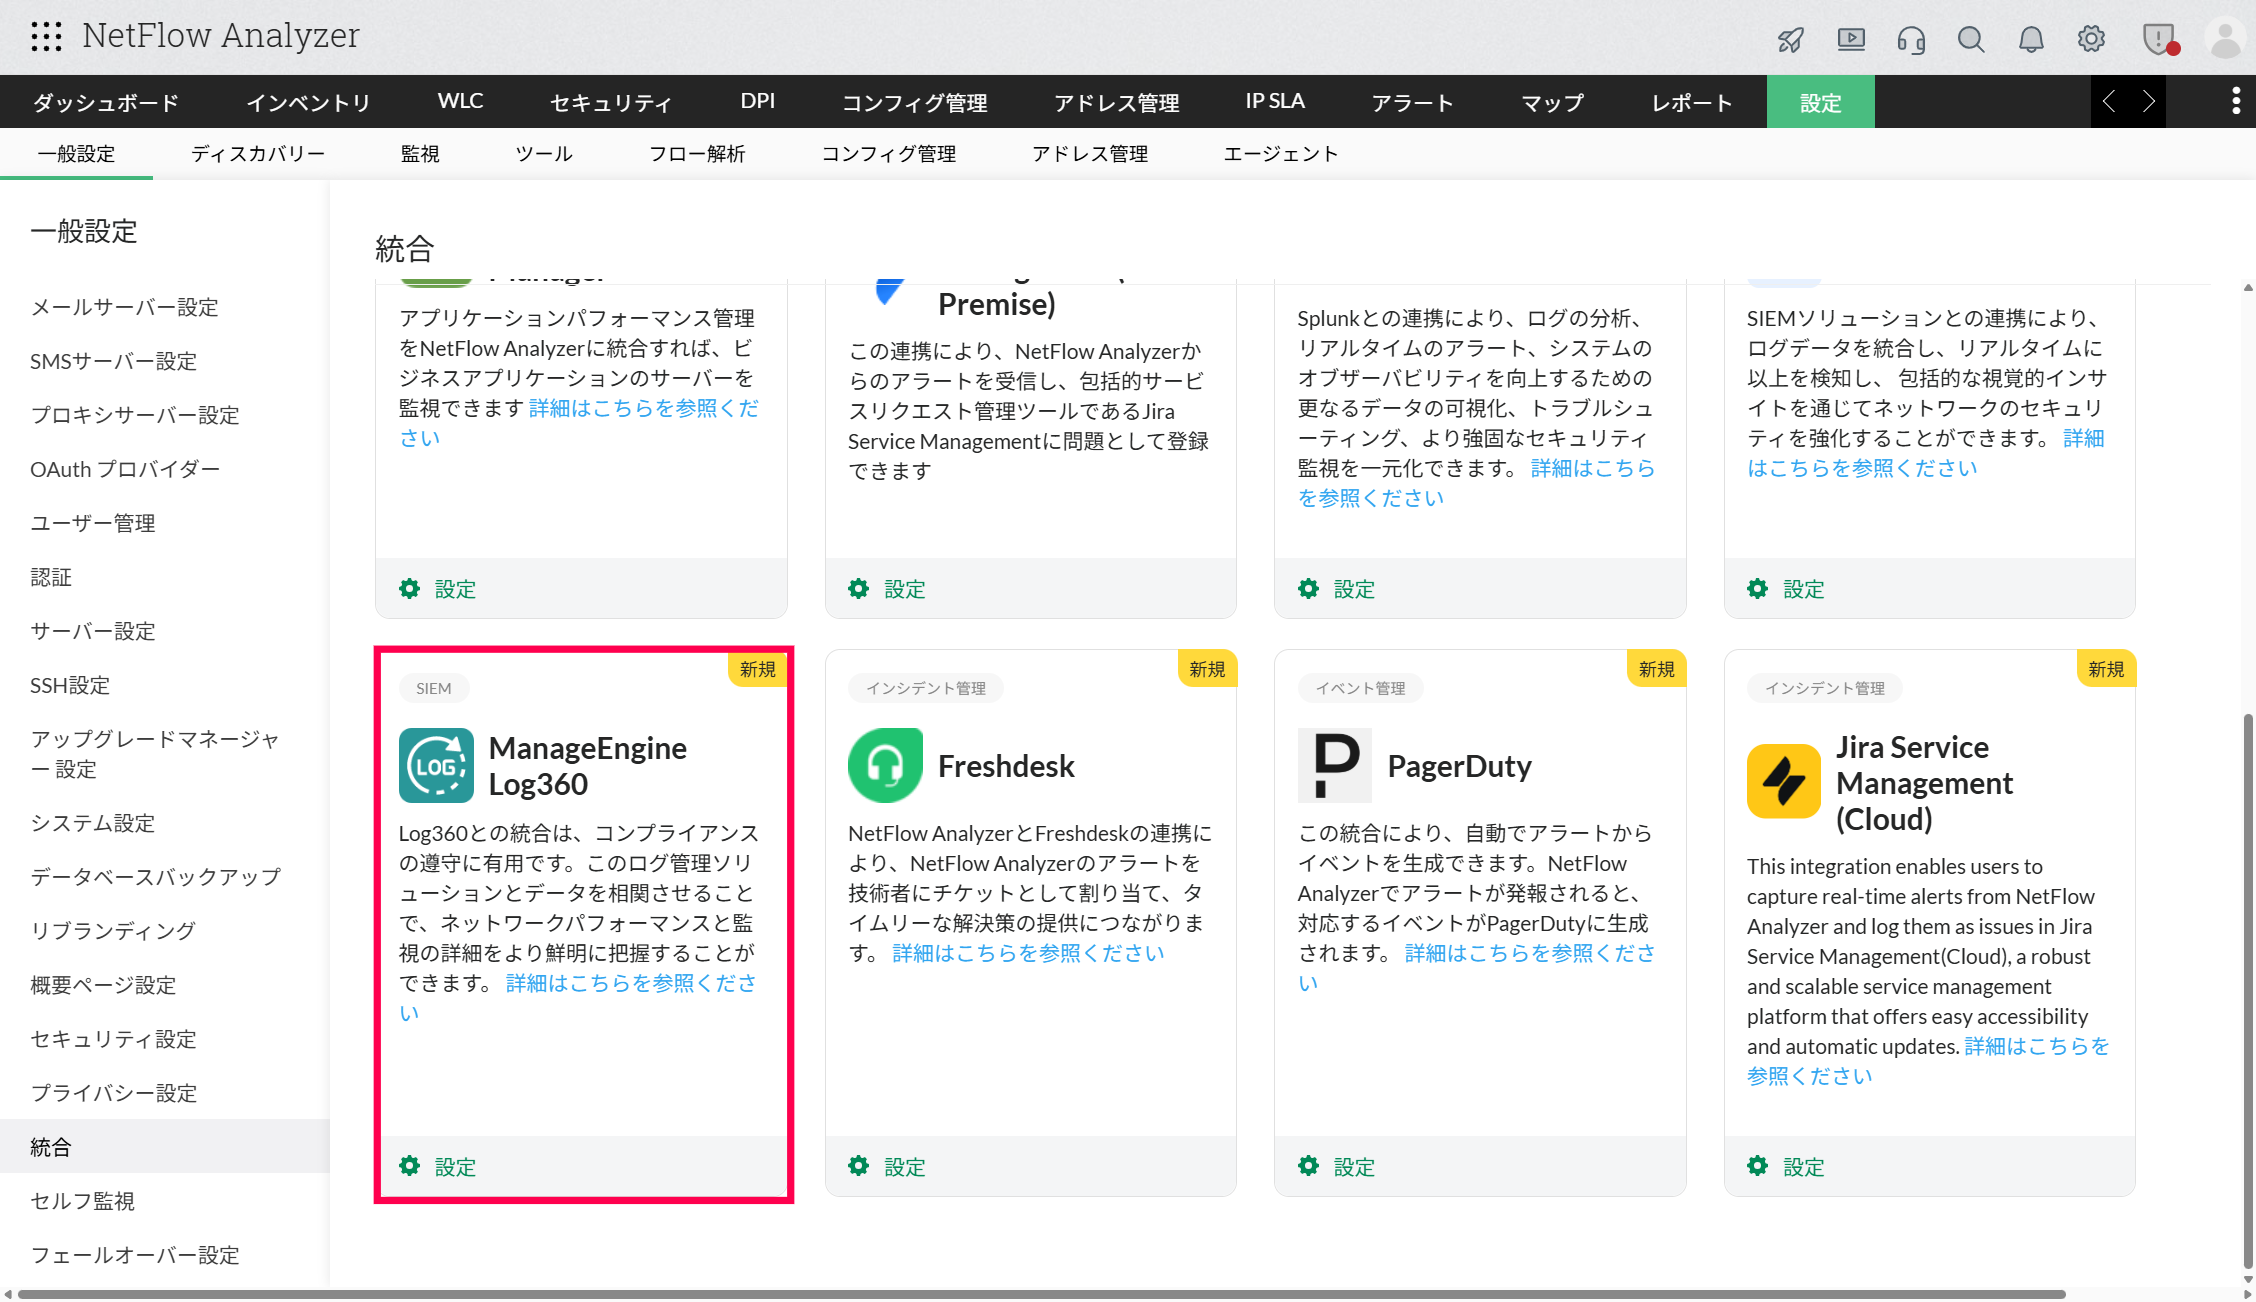
- [設定]→[一般設定]→[統合]に移動します。
- 一覧から「ManageEngine Log360」のカードを探し、カード下部の[設定]をクリックします。
- 表示された設定画面で、以下の項目を入力します。
| 項目 | 説明 |
|---|---|
| サーバーIP/DNS名 | Log360をインストールしたサーバーのIPアドレスまたはDNS名を、プロトコル(http/https)およびポート番号とあわせて指定します。 |
| ユーザー名 | 管理者権限を持つLog360ユーザーのユーザー名を入力します。 |
| パスワード | 管理者権限を持つLog360ユーザーのパスワードを入力します。 |
| ログファイルの選択 |
Log360へ転送するログを選択します。
|
| 監査モジュール | ログを転送する対象の監査モジュールを選択します。「一般」(ユーザー管理、セキュリティ設定、認証など)や「NetFlow Analyzer」(フロー解析など)のモジュールを、必要に応じて個別に選択できます。 |
- Log360のプライバシーポリシーへの同意を求めるチェックボックスを選択し、[保存]をクリックします。
連携によりLog360で生成できるレポート
Log360との連携が完了すると、デバッグログおよびアクセスログがsyslog経由でLog360のサーバーへ自動的に転送されます。転送されたログは、Log360で以下のレポートとして可視化できます。
製品アクティビティレポート
製品アクティビティレポートには「全アクティビティ」レポートが含まれ、NetFlow Analyzerのサーバーから転送されたすべてのログを対象としたレポートを生成します。
デバッグレポート
NetFlow Analyzerのserveroutログおよびstdout(デバッグ)ログから、以下のデバッグレポートを生成できます。
| レポート | 内容 |
|---|---|
| インスタンスが作成されました | 選択した期間内における、製品の起動インスタンスとその構成情報を詳細に確認できます。 |
| サービスが作成されました | 選択した期間内のNetFlow Analyzer起動時に作成されたサービスを一覧で確認できます。 たとえば、StartupControllerService、PatchUpdaterService、CacheServiceなどのサービスが起動処理中に開始されます。 |
| 開始されたサービス | 選択した期間内にNetFlow Analyzerサーバーが起動した日時を確認できます。 |
| 成功したログオン | 選択した期間内にNetFlow Analyzerへログインが成功した記録と、そのログイン日時を確認できます。 |
| 失敗したログイン | 選択した期間内に発生したNetFlow Analyzerへのログイン失敗と、その日時を確認できます。 |
Webアクセスレポート
NetFlow Analyzerのアクセスログから生成されるWebアクセスレポートでは、HTTPステータス成功、HTTP内部サーバーエラー、HTTPゲートウェイタイムアウトなど、クライアントとサーバー間の通信結果を表す情報をHTTPステータスコード別に確認できます。
ユーザー監査
ユーザー監査レポートでは、NetFlow Analyzer内で行われたユーザー操作および管理操作を網羅的に確認できます。認証イベント、アプリケーション設定の変更、デバイス管理の操作、ユーザーのライフサイクル更新などが監視対象です。
各レポートでは、次のような項目を確認できます。
| 項目 | 内容 |
|---|---|
| ユーザーログイン/ログアウト | NetFlow Analyzerにおけるユーザーのログイン・ログアウト操作を記録します。ログイン成功、セッションの終了、タイムアウトを含み、認証の傾向を把握できます。 |
| デバイスの追加 | ユーザーや他の管理者によってNetFlow Analyzerに新規追加・登録されたデバイスを記録します。 |
| 設定の変更 | ユーザーがNetFlow Analyzerに対して行った設定変更を記録し、システムの変更内容を可視化します。 |
| ロールの作成 | NetFlow Analyzer内で新規に作成されたロールと、割り当てられた権限を記録します。アクセス制御の統制や過剰な権限付与の検出に役立ちます。 |