EDR(Endpoint Detection and Response/エンドポイントでの検知と対応)とは、PCやサーバーなどのエンドポイントを継続的に監視し、振る舞い分析や高度なデータ分析によって、不審な挙動や脅威をリアルタイムで検知し、いち早く封じ込めるソリューションです。
サイバー犯罪は規模を拡大し続けています。マルウェアは大量に開発され、売買されるようになりました。ゼロデイ攻撃、APT(Advanced Persistent Threat:高度で持続的な脅威)、Malware-as-a-Service(MaaS:マルウェアをサービスとして提供する仕組み)、ファイルレス攻撃、Living off the Land攻撃(OSの標準機能や正規ツールを悪用する攻撃)など、攻撃手法も多様化しています。取引先や委託先などを経由して組織に侵入するサプライチェーン攻撃にも注意が必要です。
次世代アンチウイルス(NGAV)は重要な第一防御線となりますが、攻撃の侵入を防ぐことと、すでにエンドポイントへ侵入した脅威を検知し、調査・封じ込めを行うことでは役割が異なります。従来のエンドポイント保護をすり抜けた脅威を発見し、迅速なインシデント対応につなげる。その役割を担うのがEDRです。
EDRとは?
EDR(エンドポイントでの検知と対応)は、脅威を検知するだけでなく、その後の調査と対応までを担います。脅威を検知した後は、「何が起きたのか」「どこから侵入したのか」「いつ発生したのか」「どこまで影響が広がっているのか」を明らかにする必要があります。EDRはエンドポイントのアクティビティを記録・分析することで、こうしたインシデント調査を支援します。
脅威が確認されると、EDRは速やかに封じ込めや無力化をおこない、影響を受けたエンドポイントを攻撃前の状態へ復旧します。
EDR・EPP・XDRの違い
EPPは脅威の侵入を未然に防ぐ「予防」、EDRは侵入後を含む脅威の「検知・調査・対応」を中心に担います。一方、XDRはエンドポイントに加え、ネットワークやメール、クラウドなど複数のセキュリティ領域のデータを統合し、脅威を横断的に検知・対応します。
- EPP(Endpoint Protection Platform):予防
- EDR(Endpoint Detection and Response):検知・調査・対応
- XDR(Extended Detection and Response):横断的な検知・対応
* EDR機能は、「Endpoint Central Cloud」のオプション(有償)でご利用いただけます。
EDRが脅威を検知・対応する仕組み
EDRの根底にあるのは、「侵害されることを前提に備える(Assume Breach)」という考え方です。脅威の侵入を完全に防ぐことは難しいという前提に立ち、侵入後の早期検知と迅速な対処を重視します。
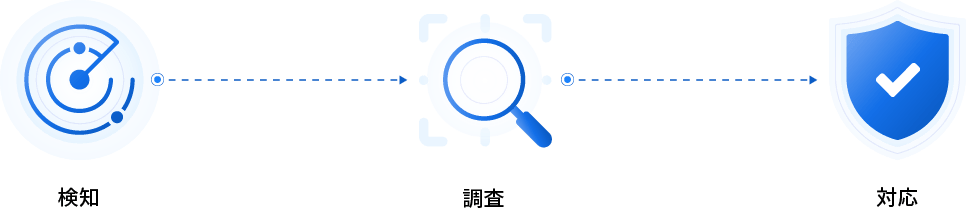
EDRは、PCやサーバーなどのエンドポイントをリアルタイムで監視し、不審な挙動を検知するとアラートで担当者に通知します。担当者はアラートをもとに、対応すべき脅威から処理を進めます。この一連の流れは以下のように「検知(Detection)」「調査(Investigation)」「対応(Response)」の3プロセスで構成されています。
Endpoint Central(クラウド版)のEDR:脅威の検知・調査・対応を一貫して支援
検知:リアルタイム監視による脅威検知
EDRは、エンドポイント上で発生する操作やプロセス、イベントをリアルタイムで継続的に監視します。個々のイベントを単独で捉えるのではなく、それぞれの関連性を分析して一連の流れを可視化。攻撃の全体像を把握し、悪意のある挙動を早期に検知することで、被害の拡大を防ぎます。
エンドポイントの状況をリアルタイムに可視化
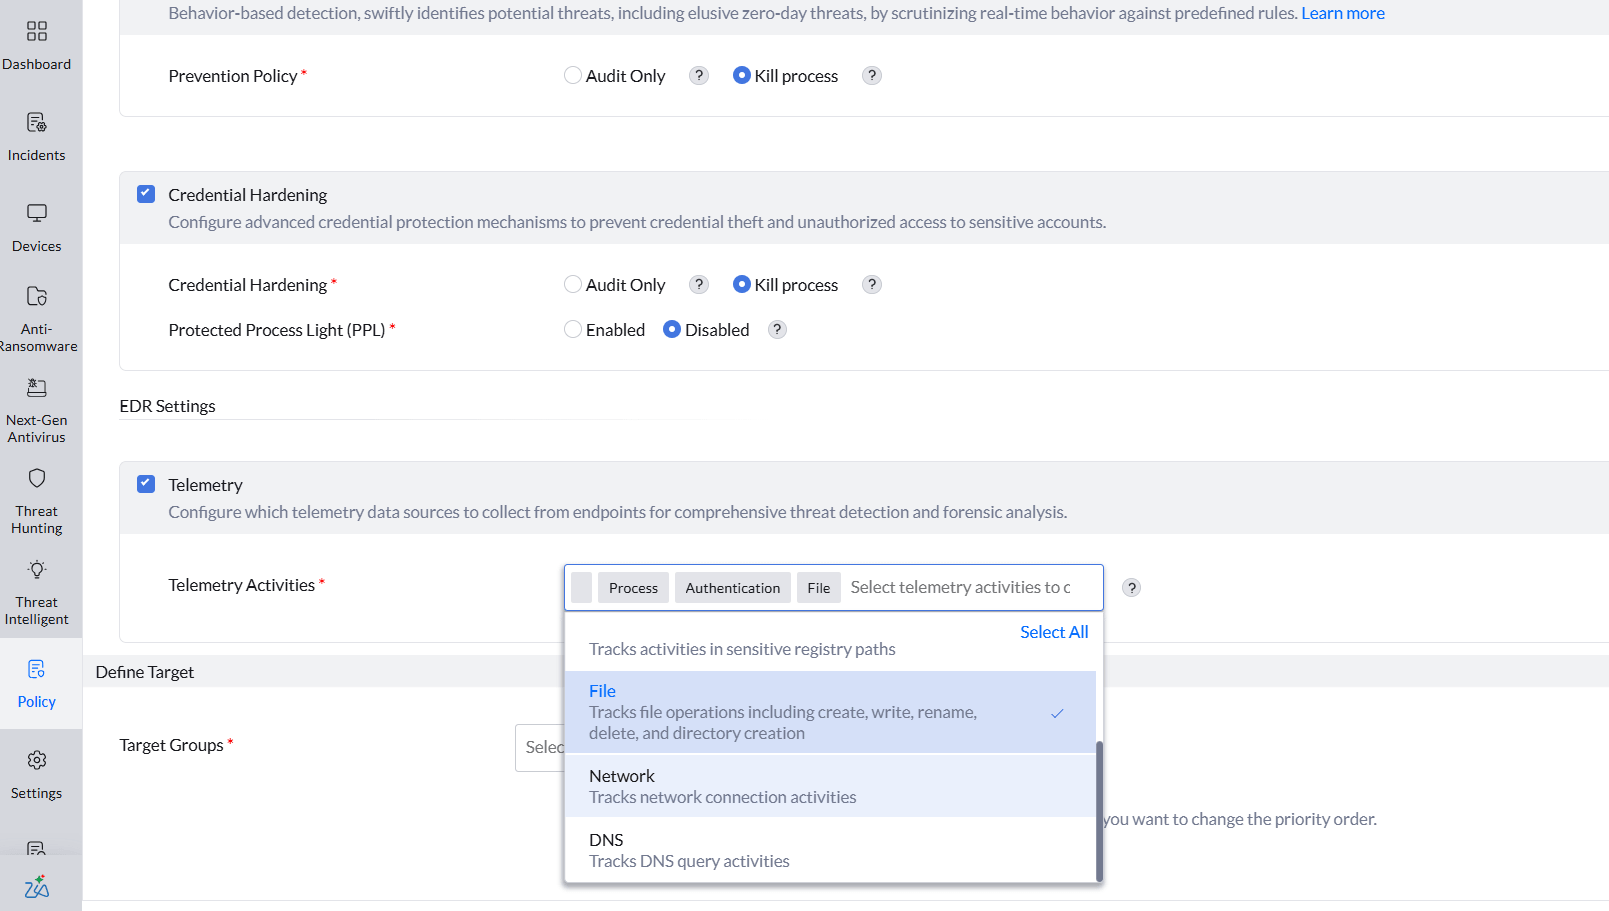
EDRは、ユーザー、エンドポイント、ファイル、プロセス、ネットワークといった複数の観点から、組織内のアクティビティデータを収集・記録します。
振る舞い分析に加え、IoA(Indicators of Attack:攻撃の兆候)、IoC(Indicators of Compromise:侵害の痕跡)、MITRE ATT&CKフレームワークを活用して、通常の挙動と不審な挙動を見分けます。攻撃が進行する過程をリアルタイムで捉え、脅威の早期発見につなげます。
過去のエンドポイントデータから脅威を追跡
Endpoint CentralのEDR機能は、エンドポイントのアクティビティデータを30日間保持します。この履歴データにより、脅威がいつ、どこから発生したのかを追跡し、インシデント調査に役立てられます。
AIアシスタントZiaを活用したインシデント検索では、専門的なクエリを組む必要はなく、自然な言葉で脅威ハンティングが可能です。カスタムIoAルールを設定すれば、自社の環境に合わせた不審な挙動の条件を定義し、該当する動きを検知した際にアラートを生成できます。
最新の脅威インテリジェンスとの連携
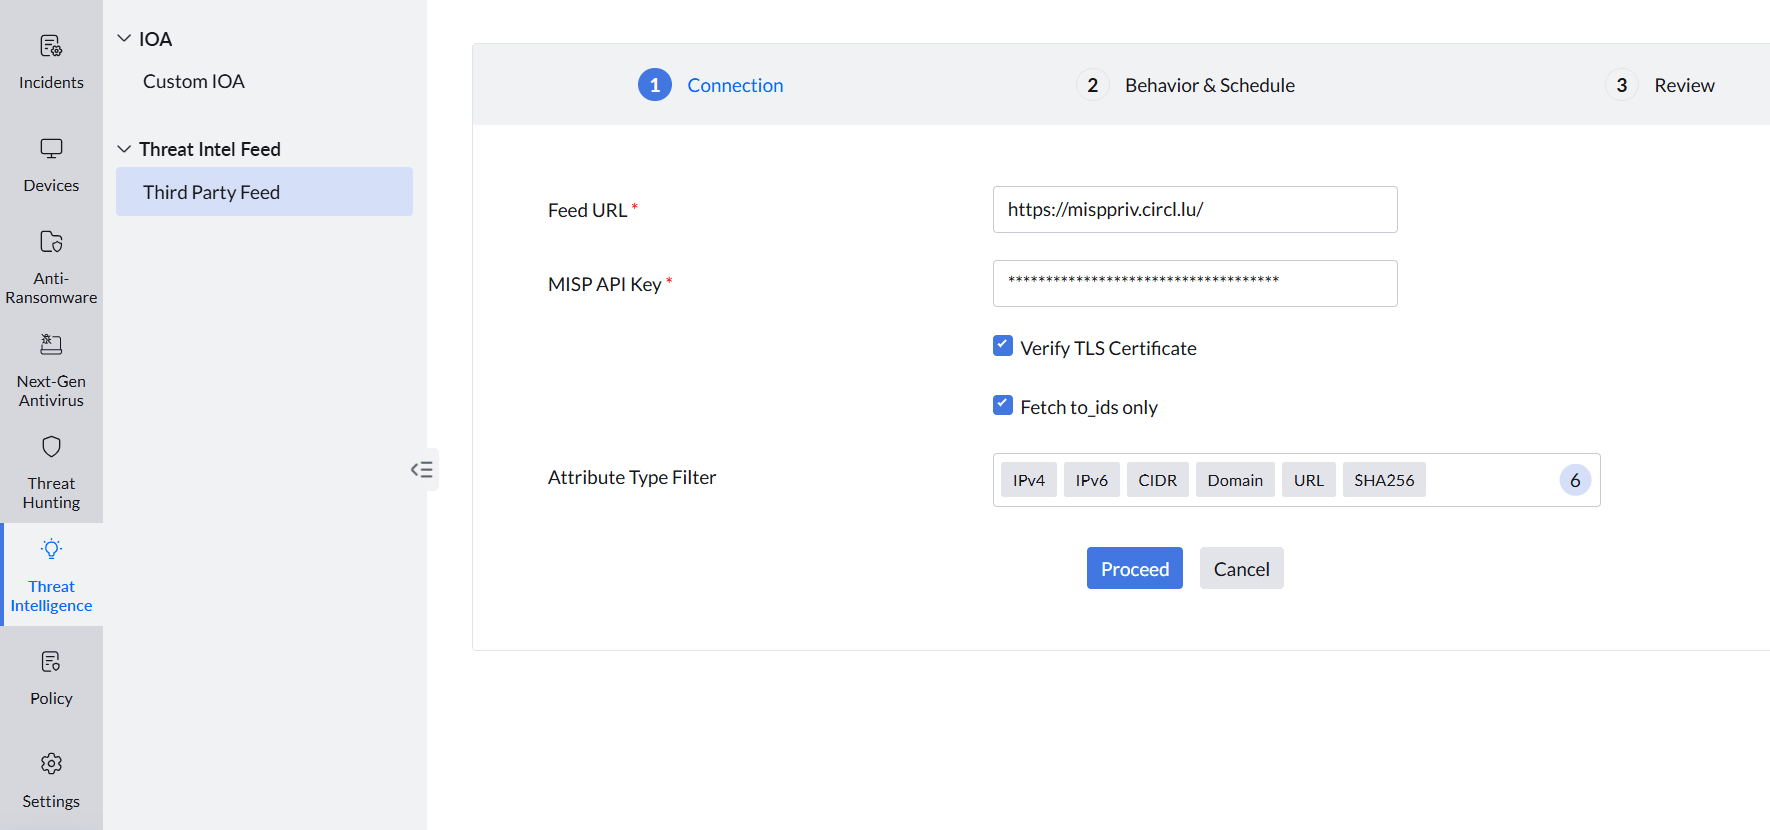
巧妙化するサイバー攻撃を検知するには、攻撃者が用いる最新のTTP(Tactics, Techniques, and Procedures:戦術・技術・手順)を継続的に把握することが重要です。
Endpoint CentralのEDRは、脅威インテリジェンスデータベースを標準搭載。最新の脅威情報をリアルタイムで反映し、新たな攻撃の検知に活用します。さらに、外部のIoC(侵害の痕跡)フィードを取り込むサードパーティの脅威インテリジェンスとも連携でき、より幅広い脅威の検知に役立てられます。
調査:AIでアラートを分析し、脅威調査を効率化
エンドポイントの数が増えるほど、検知されるアラートも膨大になります。すべてを人手で確認すると担当者の負担が増え、緊急性の高い脅威を見落とすおそれがあります。
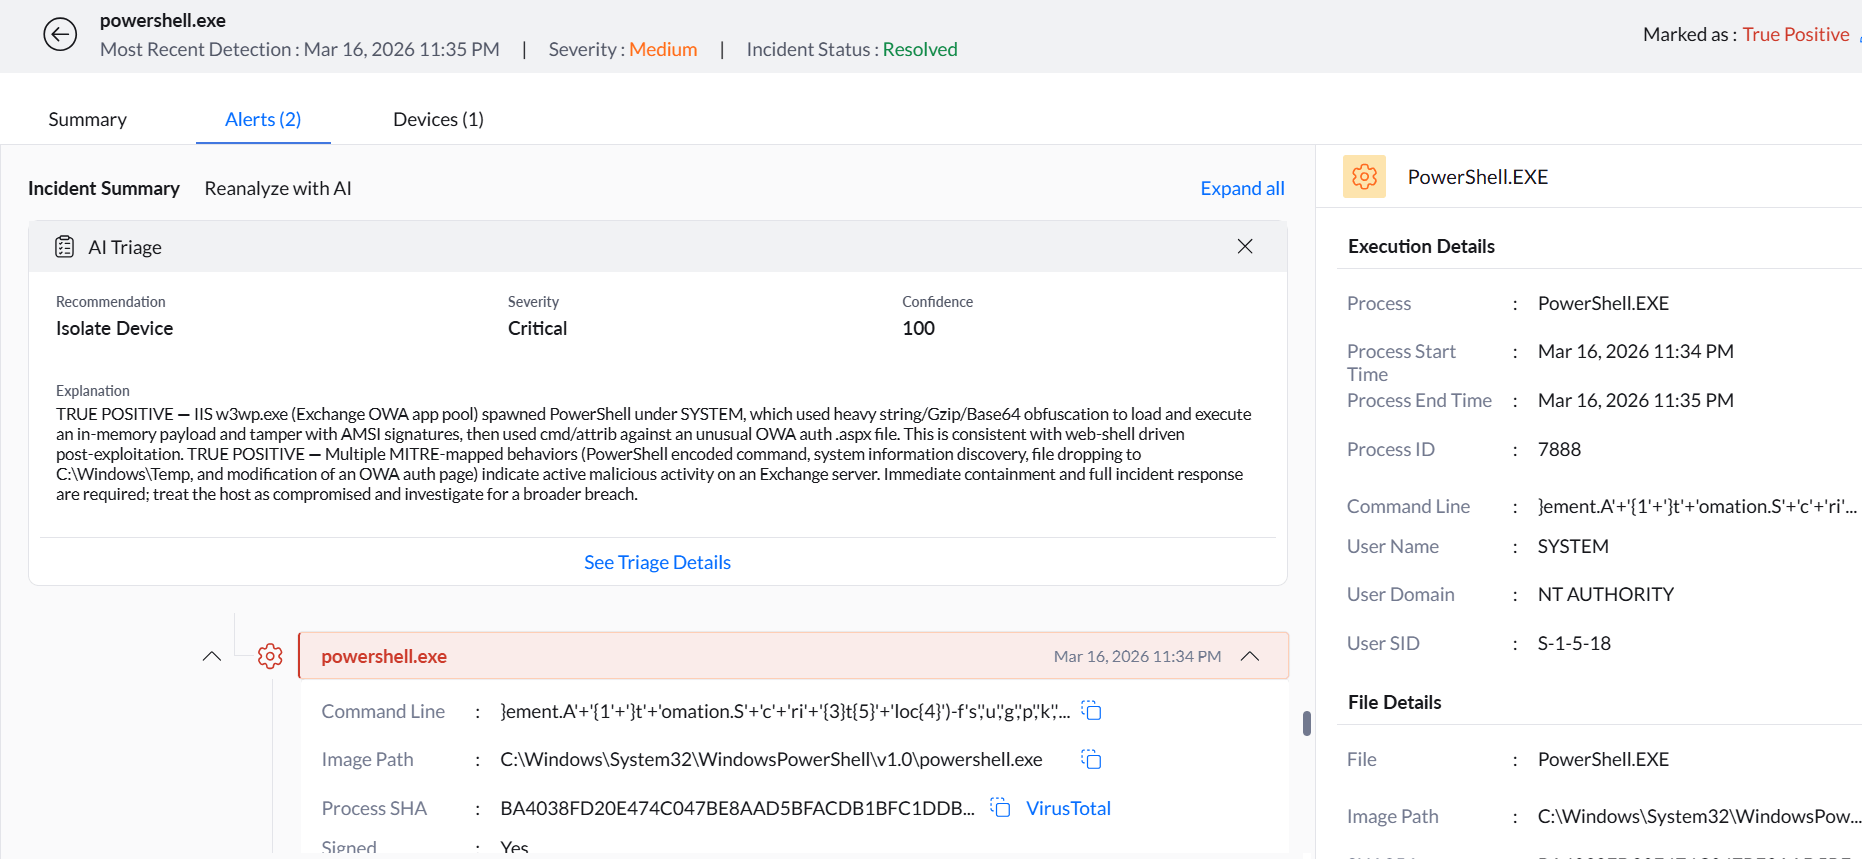
Endpoint CentralのEDRは、Ziaを活用してアラートを自動的にトリアージし、重大度やリスク、緊急性に応じて優先順位を付けます。対応すべきアラートを優先的に把握できるため、セキュリティ担当者は重要な脅威にすばやく対応できます。
さらにZiaは、侵入経路から影響範囲まで攻撃のタイムラインを再構築し、根本原因や攻撃の進行状況を可視化します。重大度、脅威の概要、真陽性の判定、推奨される修復方法など、インシデント調査と対応に必要な情報をまとめて提示します。
対応:脅威を封じ込め、迅速に復旧
脅威を検知・調査した後は、被害を最小限に抑えるための対応に移ります。Endpoint CentralのEDRは、侵害端末の隔離からマルウェアの駆除、データ復旧まで、一連のインシデント対応を支援します。
ネットワークから隔離
侵害されたエンドポイントを自動的にネットワークから隔離し、攻撃者によるラテラルムーブメント(横展開)を遮断します。脅威がほかの端末へ広がるのを防ぎ、被害の拡大を抑えます。
マルウェアを駆除して脅威を無力化
多くの攻撃に共通するのが、バックグラウンドで静かに動き続ける悪意のあるファイルの存在です。Endpoint CentralのEDRは、影響を受けたエンドポイントから悪意のあるファイルを削除して脅威を根本から無力化し、再実行を防ぎます。
データを復旧
ランサムウェア攻撃やデータ恐喝によってファイルが暗号化・改ざんされた場合でも、Endpoint CentralのEDRならワンクリックでデータを復旧できます。攻撃者の要求に応じることなく、業務の早期復旧を支援します。
EDRとUEMの統合:Endpoint Centralが選ばれる理由
Endpoint CentralのEDRの特長は、脅威を検知・分析するだけでなく、その原因に応じた対策まで一貫して行える点です。
たとえば、未適用の脆弱性が侵入経路だった場合は、脆弱性を特定し、必要なパッチの適用まで支援。不正なUSBデバイスが原因であれば、デバイスをブロックして再発防止につなげます。
EDRによる脅威検知・対応と、UEM(統合エンドポイント管理)によるパッチ管理やUSBデバイス制御などを組み合わせることで、検知後の対応から根本原因への対策までを一元化。脅威の検知・対応に特化した単体のEDR製品とは異なり、エンドポイント管理まで含めたセキュリティ対策を実現します。
* EDR機能は、「Endpoint Central Cloud」のオプション(有償)でご利用いただけます。
EDRに関するよくあるご質問
01. EDRはどのようにして脅威を検知するのですか?
EDRは、エンドポイントを継続的に監視し、振る舞い分析や脅威インテリジェンスを活用して不審な挙動を見つけ出します。IoA(攻撃の兆候)やIoC(侵害の痕跡)に合致するアクティビティがあれば、アラートを生成します。
02. ランサムウェアやマルウェアでデータが暗号化・改ざんされた場合、復旧できますか?
はい、復旧できます。Endpoint CentralのEDRはエンドポイント上のファイルを継続的にバックアップしており、ランサムウェアなどで被害を受けたファイルをワンクリックで迅速に復旧できます。
03. システムのパフォーマンスに影響はありますか?
影響はごくわずかです。Endpoint CentralのEDRは、システムリソースの消費が1%未満に抑えられています。また、エージェントは低負荷で動作するよう最適化されているため、エンドポイントのパフォーマンスを損なわずに利用できます。
*EDR機能は、「Endpoint Central Cloud」のオプション(有償)でご利用いただけます。