ダークウェブ監視サービスとは?
ダークウェブ監視サービスとは、企業の従業員IDやパスワードといった認証情報や機密情報が、ダークウェブ上で流出・売買されていないかを継続的に監視し、漏えいを早期に検知・通知するセキュリティ対策です。
ManageEngine Log360 Cloudは、ダークウェブ監視をSIEMに統合したクラウド型のセキュリティ運用基盤です。漏えいした認証情報を検知するだけでなく、その情報が実際に不正アクセスへ悪用されていないかを、ログの監視・分析と組み合わせて調査・対応できます。
ダークウェブ監視サービスが必要な理由
一度漏えいした認証情報は、気づかないうちに悪用されます。個人のアカウント対策とは異なり、企業では次のようなリスクが連鎖的に広がります。
従業員の認証情報の使い回しによる、社内システムへの不正ログイン
従業員が業務外のサービスで使っていたIDとパスワードが漏えいすると、同じ認証情報が社内システムやクラウドサービスへの侵入に悪用されます。攻撃者にとって、漏えいした正規の認証情報は最も検知されにくい侵入経路です。
取引先・サプライチェーン経由での漏えい
自社が対策をしていても、取引先や協力会社から認証情報が漏えいし、そこを起点に攻撃を受けるケースが増えています。自社の管理範囲外で発生するため、発覚が遅れやすいリスクです。
漏えいから悪用までのタイムラグ
認証情報がダークウェブで売買されてから実際に悪用されるまでには時間差があります。この間に漏えいを検知できれば、パスワードのリセットやアクセス制御の強化で、被害が起きる前に手を打てます。
Log360 Cloudのダークウェブ監視でできること
Log360 Cloudは、ダークウェブ上での情報漏えいを検知して終わりにせず、その情報を分析し、実際の脅威への対応までを1つの基盤で行えます。
検知:組織の機密情報の漏えいを監視・特定する
Log360 Cloudは、世界最大級の侵害データベースを持つConstella Intelligenceのデータと自動的に照合し、ダークウェブを24時間365日、継続的に監視します。従業員の認証情報(ID・パスワード)、クレジットカード番号などの金融情報、メールアドレス、自社のドメイン名といった機密情報が流出・売買されていないかを検知し、漏えいを確認した場合はどの情報が流出したかを特定して、リアルタイムでアラートを通知します。
監視の対象は自社だけでなく、従業員や取引先に関連する情報漏えいにも及びます。
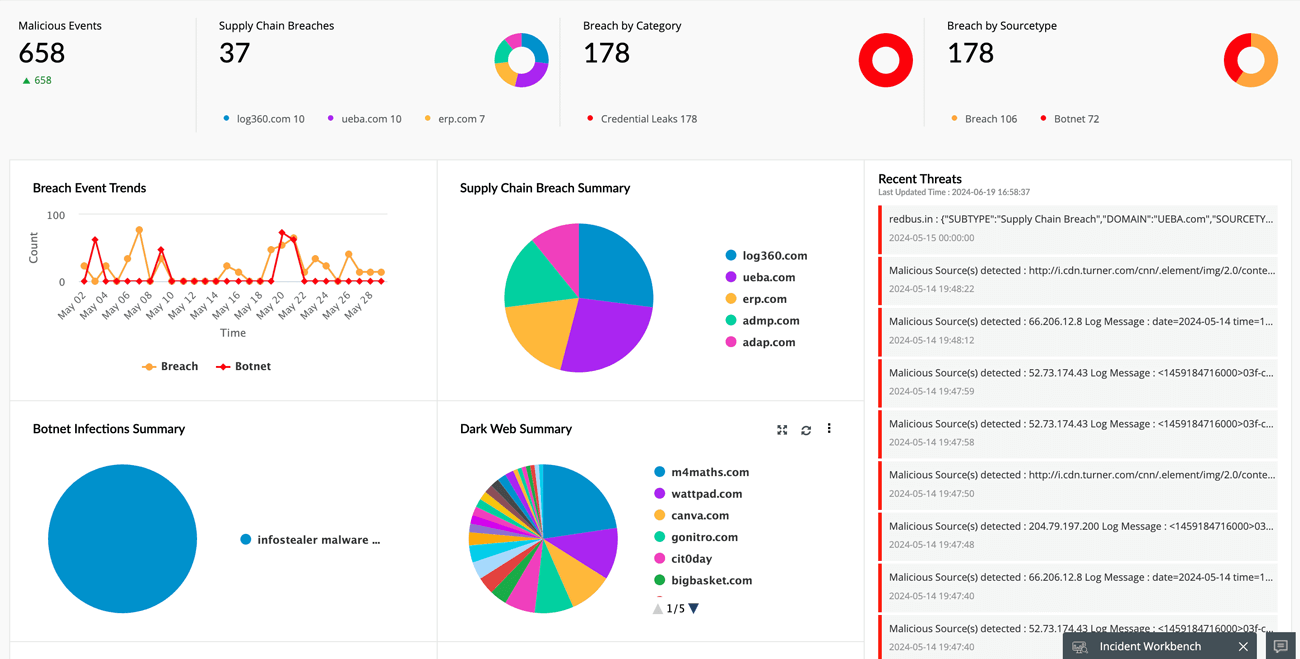
分析:漏えいの全体像を把握し、脅威を調査する
検知した漏えいは、種類(個人情報や認証情報)・発生源・影響を受けたドメインごとに分類され、ダッシュボードで可視化されます。取引先経由のサプライチェーン侵害も専用の分類・アラートとして識別できるため、脅威を効率的に調査し、どこにリスクが集中しているかを判断できます。
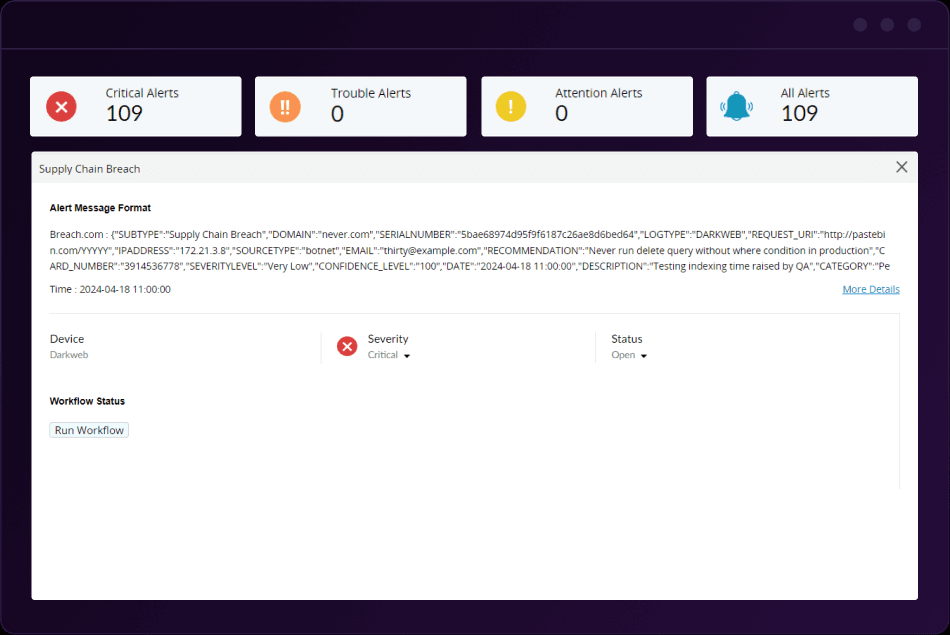 サプライチェーンで発生した認証情報の漏洩に関するアラートをリアルタイムで受け取れる
対応:インシデントワークベンチで侵害を調査し、対処につなげる
Log360 Cloudのインシデントワークベンチでは、漏えいしたデータの内容や過去の侵害履歴といった文脈情報をもとに、侵害の深刻度と影響範囲を分析できます。該当ユーザーへの通知メールをワークベンチから直接送信できるほか、パスワードのリセットやアクセス制御の強化といった対応につなげ、被害の拡大を防げます。
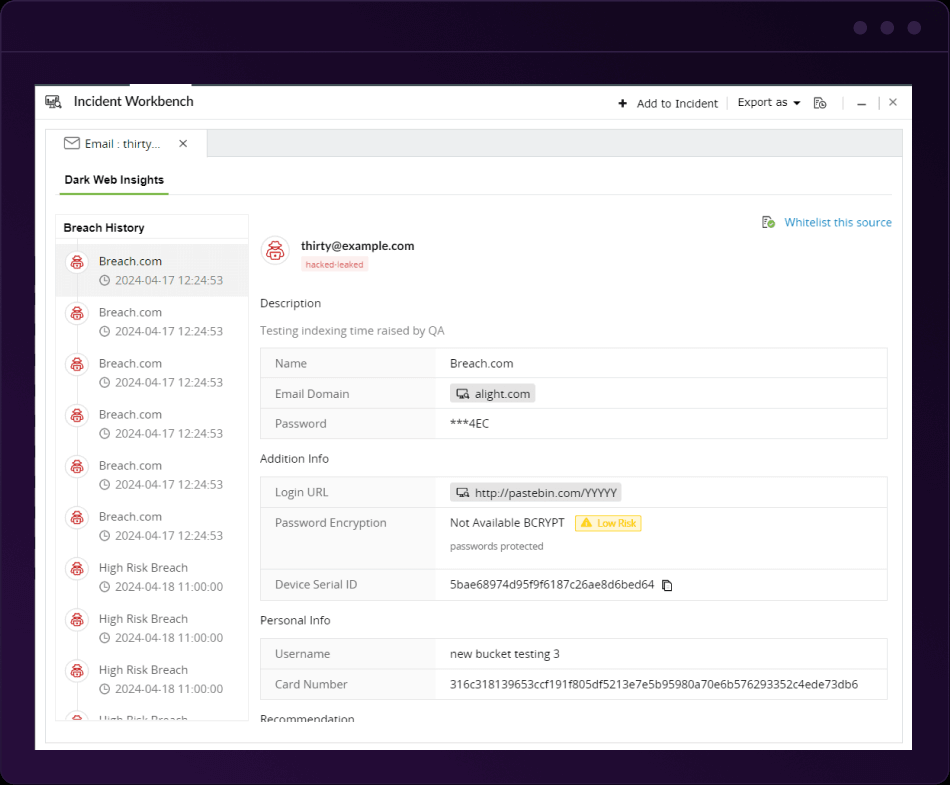
Log360 Cloudは、漏えいの検知から分析、対応までを一貫して支援し、被害が広がる前の対応を可能にします。30日間の無料トライアルで、機能をお試しください。
ダークウェブ監視は、Advanced Threat Analyticsオプションでご利用いただけます。価格・利用条件はこちらをご確認ください。
よくあるご質問(FAQ)
Q. ダークウェブとは?
ダークウェブとは、一般的なWebブラウザや検索エンジンからはアクセスできない、匿名性の高いインターネット領域です。専用のソフトウェア(Torなど)がなければ閲覧できず、その匿名性から、漏えいした認証情報や機密情報の違法な売買が行われる場になっています。
Q. サーフェスウェブ・ディープウェブ・ダークウェブの違いは?
インターネットは3層に分けられます。サーフェスウェブは検索エンジンで見つかる一般的なWeb、ディープウェブは会員制サイトや非公開データベースなど検索に表示されない領域、ダークウェブはその中でも専用ソフトでしかアクセスできない匿名性の高い領域です。
Q. ダークウェブ監視(ダークウェブモニタリング)とは?
ダークウェブ監視とは、自社の認証情報や機密情報がダークウェブ上に流出していないかを継続的に監視し、漏えいを早期に検知・通知する取り組みです。データ侵害の兆候を、実際に悪用される前に把握することを目的とします。
Q. なぜ企業にダークウェブ監視が必要なのですか?
漏えいした認証情報は、社内システムへの不正ログインやサプライチェーン攻撃の侵入経路として悪用されるためです。漏えいから悪用までには時間差があり、この期間に検知できれば、パスワードのリセットやアクセス制御の強化で被害を未然に防げます。
Q. Log360 Cloudでは、どのような情報の漏えいを検知できますか?
従業員の認証情報(ID・パスワード)、クレジットカード番号、メールアドレス、自社のドメイン名などの漏えいを検知できます。
Q. 漏えいを検知した後、どのように対応できますか?
Log360 Cloudのインシデントワークベンチで、漏えいしたデータの内容や侵害履歴をもとに、侵害の深刻度と影響範囲を調査できます。該当ユーザーへの通知メールを送信できるほか、パスワードのリセットやアクセス制御の強化といった対応につなげ、被害の拡大を防げます。