ルール管理の概要
概要
このページでは、ネットワーク内の異常検知において、ルール管理がなぜ、どのように重要な役割を果たすのかについて解説します。ルールを管理することで、Log360のUEBAエンジンを効果的に最適化し、監視対象とする特定の挙動を監視できるようになります。これにより、関連するイベントに焦点を当てることで監視範囲を絞り込み、時間とリソースを節約し、定義された条件に基づいてアラートを受信できるようになります。 定義された条件が満たされると、MLモデルがその挙動を異常として検出し、フラグを立てます。
ルール管理
- 機能:ルール管理機能は、ATA(Advanced Threat Analytics)、MITRE、相関分析、UEBA(User and Entity Behavior Analytics)を含むすべてのルールタイプの管理を効率化するために設計された一元化されたプラットフォームです。この統合されたインターフェースにより、異なるツールを切り替えて操作する必要がなくなり、セキュリティルールを管理するユーザーにシームレスで効率的な操作体験を提供します。
- ルール管理機能を使用すると、特定のユーザーやエンティティが異常としてフラグ付けされる条件を定義できます。 機械学習モデルは、通常の行動からの逸脱を識別できるようにするため、トレーニングフェーズにおいて、ネットワーク内のすべてのユーザーおよびエンティティのベースライン行動を最初に確立します。ルール設定は、MLモデルがこれらの逸脱を検知するための基盤となり、異常検知ロジックの枠組みを提供します。
脅威検出において、ルール管理はなぜ重要なのでしょうか?
毎日収集される数百件ものイベントログをすべて精査することは、骨の折れる作業であり、事実上不可能です。ルールは、内部者による攻撃、ブルートフォース攻撃、データ流出などの脅威に対して、環境内で特定された、あるいは広く知られているリスクの高い異常な行動をターゲットにすることで、脅威検知の範囲を絞り込むのに役立ちます。 ルール設定には、通常のログイン時間の監視、特定の時間枠内での異常に多い操作の実行、特定のファイルの変更やアクセスなど、あらゆる角度からこうした脅威をスキャンできるという利点があります。
要するに、ルールを設定することで、セキュリティ管理者はログ内で監視すべき項目を指定し、それらの特定のイベントが発生した際に自動的にアラートを発信できるようになります。
定義済みルール
本製品には、企業ネットワークの脅威検知とセキュリティ分析を開始するのに役立つ一連の組み込みルールが用意されています。これらの事前定義済みルールは、権限昇格やマルウェアの指標など、最も一般的な脅威パターンのすべての基準を満たすように設計されています。
ユーザーの観点から見ると、これらのルールは時間を節約するだけでなく、組織のニーズの拡大に応じて、カスタムルールの作成を通じて複製・カスタマイズできるテンプレートとしても機能します。イベントフィルターの条件、重大度、対象とする具体的なアクションなどを最適化することで、異常検知の範囲を微調整できます。
事前定義されたルールは、デフォルトで有効な状態でインストールされます。オンプレミス(OP)展開の場合、制限はありません。ただし、オンデマンド(OD)展開の場合、ライセンス数を超過すると、ルールは無効な状態でインストールされます。インストール時のルールの有効化:
- 有効なライセンスが利用可能な場合、高深刻度のルールはインストール後にデフォルトで有効化されます。
- また、高い計算リソースを必要とするルールも自動的に有効化されます。
- 標準ルールはデフォルトで有効化されます。
ルールの種類
提供されるルールには、以下の3つのカテゴリがあります:
- 標準ルール
標準ルールは、設定で選択されたアクションに基づいて特定のイベントをフィルタリングおよび識別することを目的とした、シンプルなルールです。
- 異常検知ルール
これらのルールは、異常検知モデルを活用した単一イベント/アクションベースのルールです。指定されたイベントまたはアクションが、設定された閾値を超えたり、異常検知モデルで定義された条件に違反したりした場合にトリガーされます。
- 高度なルール
これらは、基準となる一連のイベントやアクションで構成されるため、異常検知の範囲がより広いルールです。これらのルールは、複雑で多段階にわたる攻撃パターンを検知するように設計されています。
ルール管理ロジックは、異常検知をどのように導くのでしょうか?
UEBAエンジンは、ルール管理ロジックを使用して、以下の2つの方法で異常をスキャンします。
- イベントログが収集されるとすぐに実行される「リアルタイム」検出。これを行うには、リアルタイム異常検知(RT)を有効にする必要があります。
- スケジュールされたログ:デフォルトでは、1時間ごとの間隔でスケジュールされています。したがって、過去1時間分のすべてのログが異常検知のために転送されます。
- インテリジェントモード:異常アクションが選択されると、ルールのデフォルトの実行モードは「インテリジェント」に設定されます。
1. イベントの取り込み:イベントログは、ログコレクターによってリアルタイム(またはスケジュールされたバッチ処理)で収集されます。
2. イベントのキューイング:受信したイベントは解析され、分析のためにキューに入れられます。
3. ルールの評価:キューに入れられた各イベントは、現在有効なルールセットに対して機械学習モデルによって分析されます。異常検知ルールは、ルール内で設定された異常検知モデルを使用してイベントを分析しますが、高度なルールには、複数のアクションや基準、あるいは複数のアクションにリンクされたシーケンスが含まれます。
4. 異常検出とリスクスコアリング:MLモデルは、トレーニング段階で収集した行動のベースラインを使用して、異常がある場合はそれを検出します。アクティブなルールとイベントが一致した場合、そのイベントに関連するユーザーやエンティティへのリスクスコアの割り当てに寄与します。
このように、ルール管理により、イベントが記録され、設定された行動パターンや閾値に一致した時点で、関連する異常が確実にトリガーされるようになります。
ルールの設定方法
ルールを設定するには、以下の手順に従ってください:
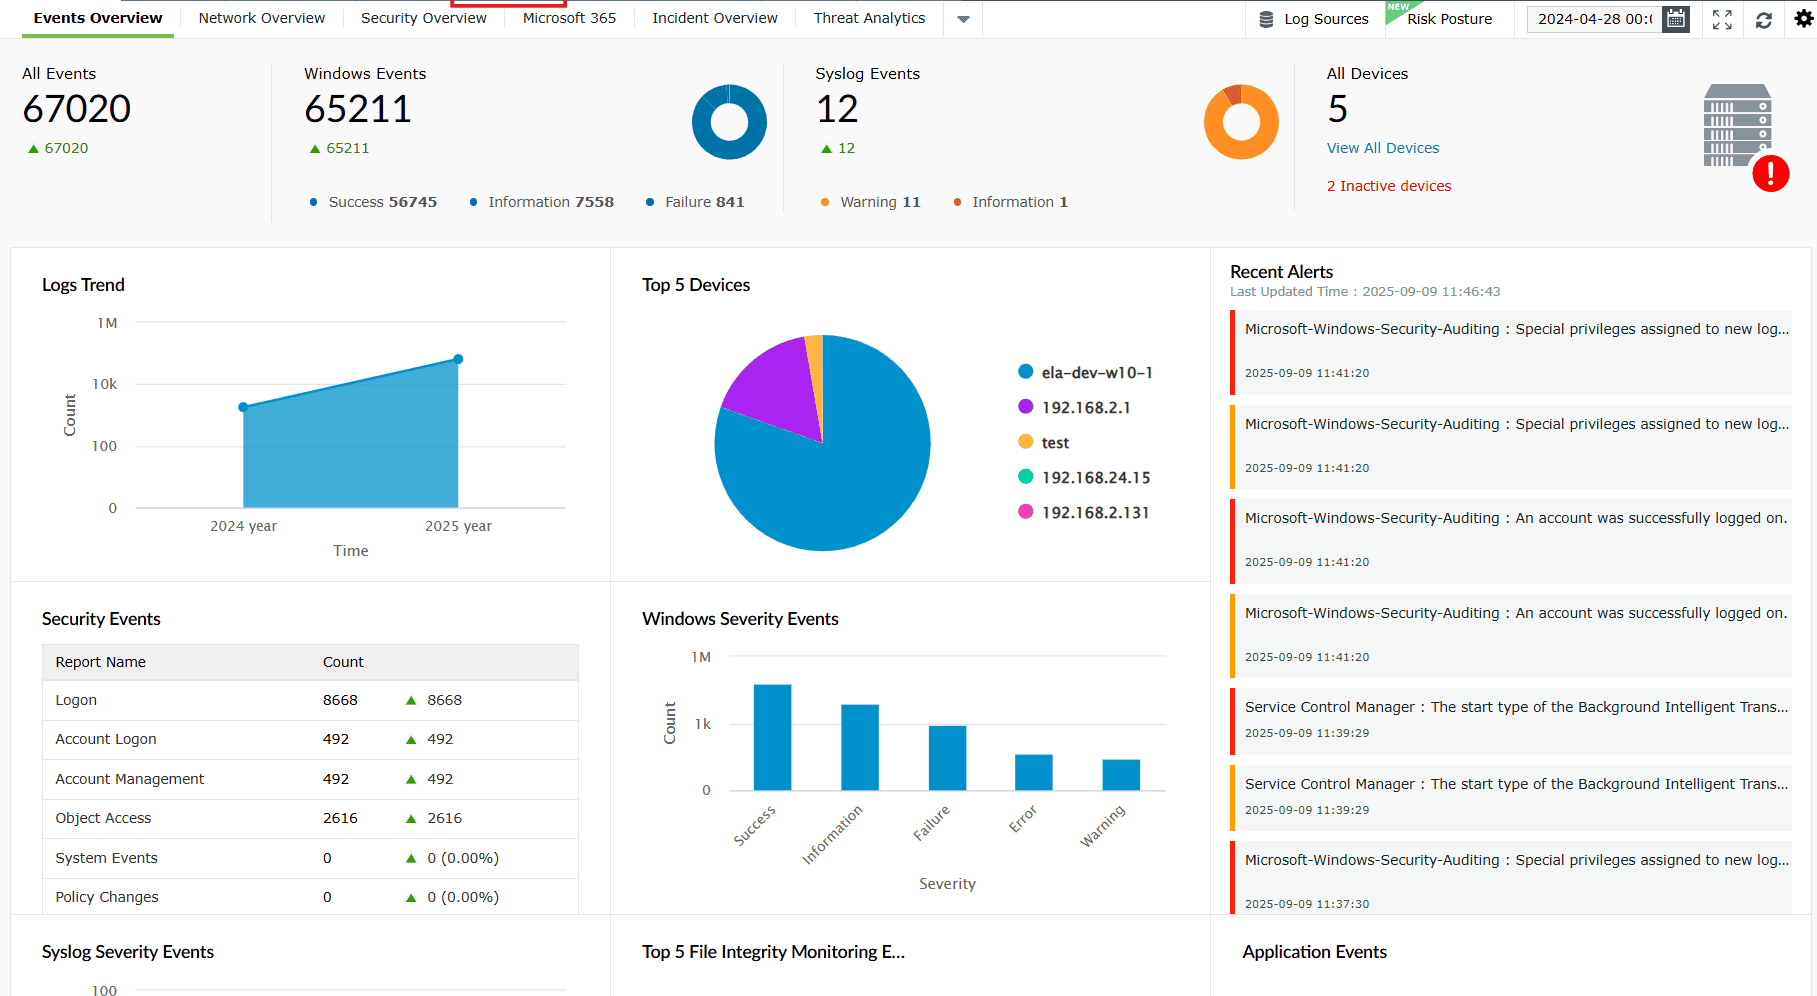
- 製品コンソールで、[セキュリティ] タブに移動します。
![Security tab in dashboard]()
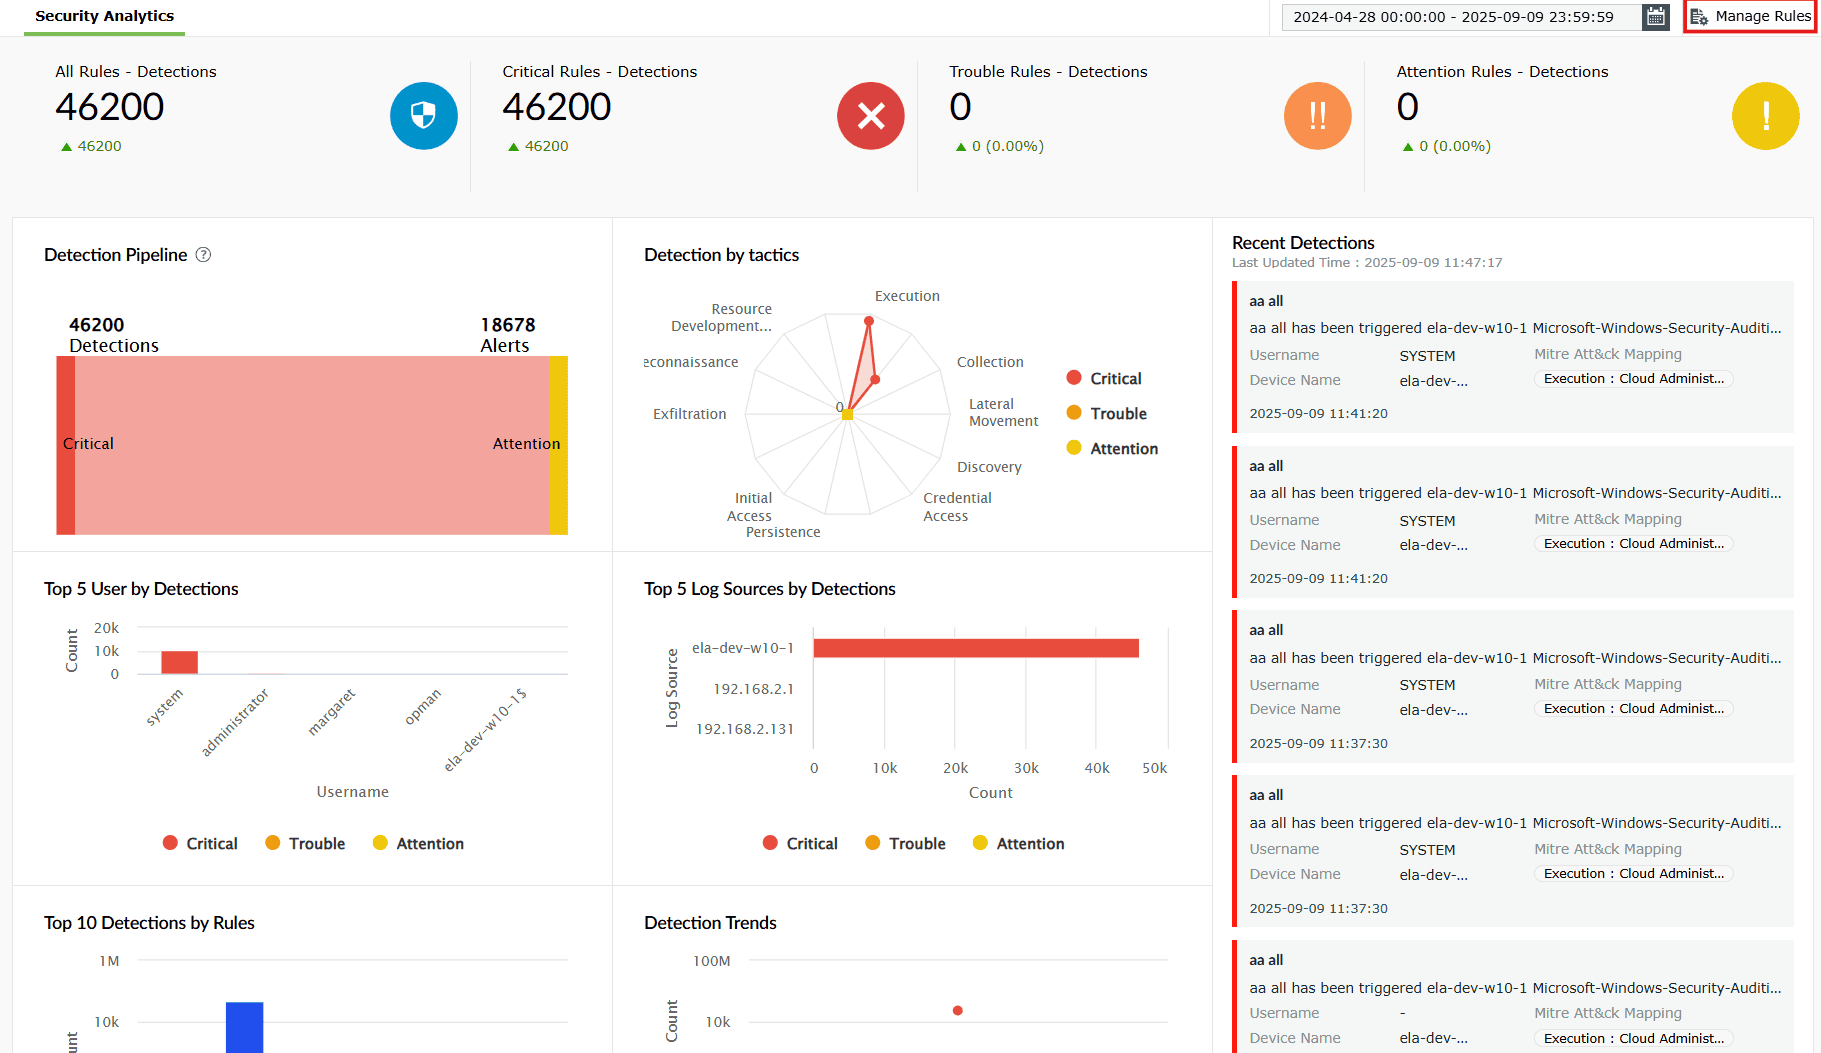
- サブタブリボンの右端にある [ルールの管理] ボタンをクリックします。
![Manage rules in security dashboard]()
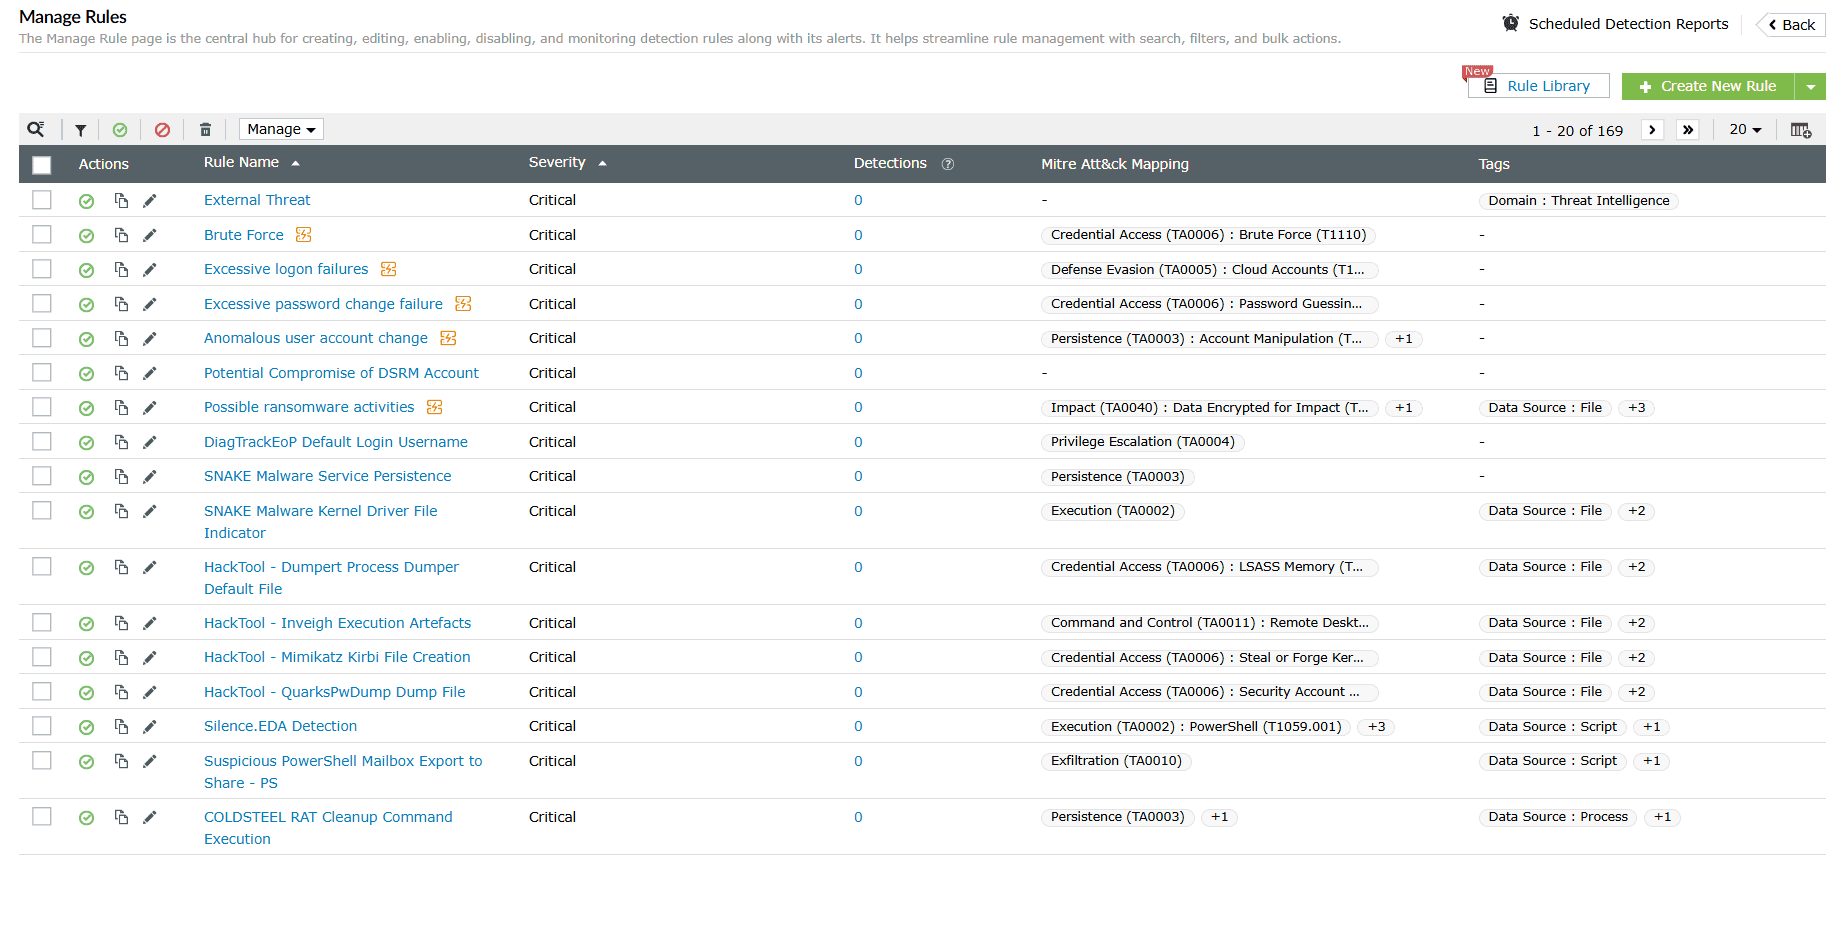
- すると、「ルールの管理」モジュールが表示されます。ここは、ルールの管理、作成、編集などを行う一元的なハブです。
![Manage rules module via the security dashboard]()
ユースケース
新規チーム向けの、テンプレートに基づくルール適用範囲の導入
ユースケース
同様の業務ワークフローを持つ新しい事業部門が、組織のクラウド環境に導入されます。
効果的なルール管理により
管理者は、「異常なログイン場所」や「ログイン失敗」などの事前定義されたルールを複製し、新しいユーザーやエンティティに合わせてカスタマイズして、それらのルールを有効化できます。有効化されると、ルールは設定されたロジックに基づいてアクティビティの監視を開始し、組織全体で一貫した監視基準を維持しながら、導入を迅速化します。
アカウント乗っ取りの試みの検出 - 権限の昇格
ユースケース
読み取り専用アクセス権を持つユーザーが、突然、ユーザー権限やセキュリティ設定の変更といった管理者レベルの活動に関与するようになりました。
効果的なルール管理により
権限昇格に関連する事前定義済みのルールを有効化し、必要に応じてデバイスタイプやロールベースのユーザーグループなどのフィルターを用いて調整することで、潜在的な内部脅威となり得る権限使用の急増を監視できます。機械学習(ML)モデルは、ユーザーの通常の行動ベースラインと比較してそのような活動をフラグ付けし、迅速な是正措置を可能にします。
重要な役割やシステムを対象とした、重点的な異常検知
ユースケース
財務部門は組織にとって不可欠な部門であり、細心の注意と精査が求められます。
例:営業時間外に給与ファイルにアクセスした場合。
シナリオ A - 異常ルール:営業担当者が給与ファイルにアクセスしようとします。
シナリオ B - 高度なルール:営業担当者が、しかも営業時間外に給与ファイルにアクセスしようとします。
効果的なルール管理により
セキュリティ管理者は、役割ごとにルールを設定し、財務部門に特に焦点を当てて異常な活動を監視することができます。
ML エンジンは、役割ごとのベースライン行動を策定・活用し、異常検知に文脈に応じた精度を取り入れます。
こちらもご覧ください
このドキュメントでは、事前定義されたルールの使用から、複雑な攻撃パターンに対応した高度なルールの設定に至るまで、ルール管理が異常検知の最適化にどのように役立つかを説明しました。