認証設定(デバイスルール/デバイスグループ)
管理対象のファイアウォールから、[ルール管理]のルール情報や[コンプライアンス]のコンプライアンス情報などを取得するために、事前に対象デバイスのルール、コンフィグ情報を取得する必要があります。
また同じベンダーのデバイスをグループ化し、ルール管理やリスク分析をまとめて確認することもできます。
本機能のサポート対象デバイスは、こちらのページをご確認ください。
デバイスルール
デバイスルールの取得は、[設定]→[FWAサーバー]→[認証設定]→[デバイスルール]タブの画面右上の[追加]または[一括追加]から行います。
追加設定を行うと、デバイスルール一覧に表示されます。
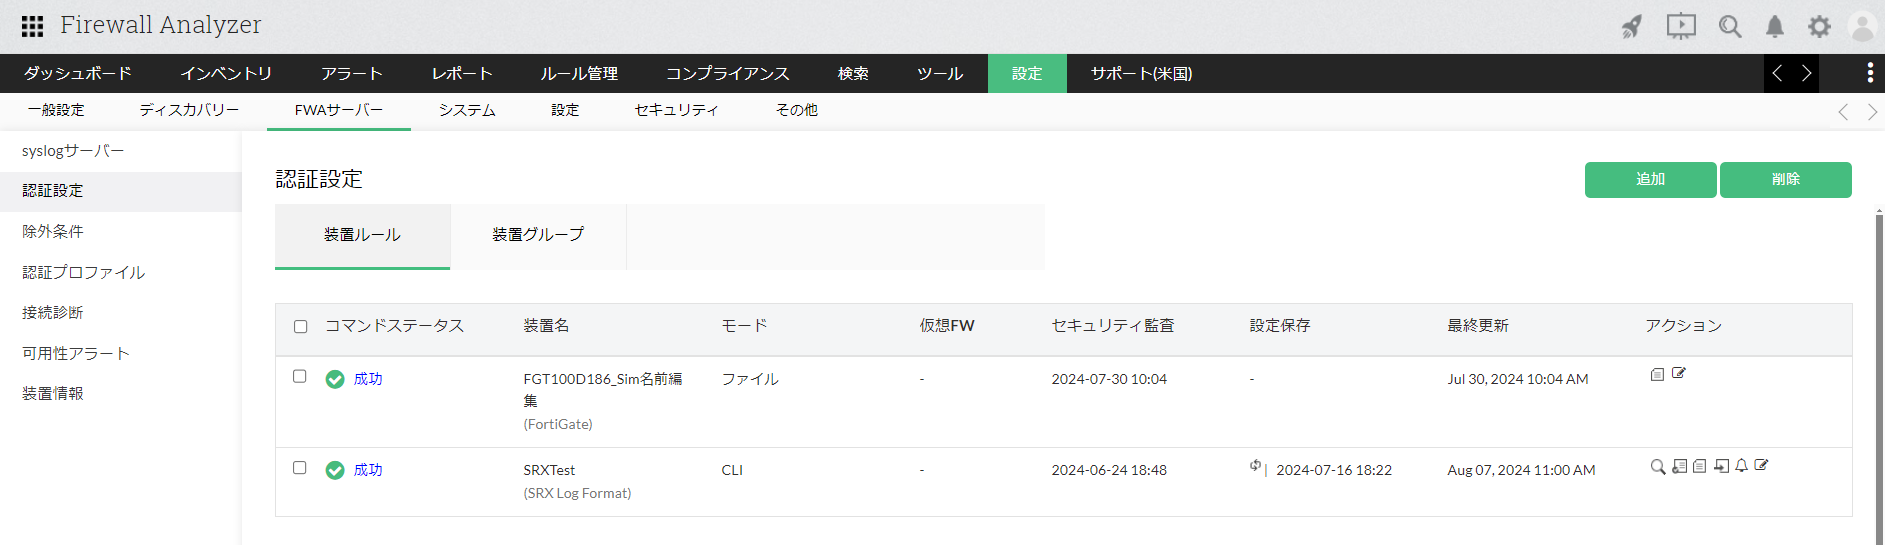
| デバイス詳細 | 説明 |
|---|---|
| コマンドステータス | デバイスルールの取得ステータス(成功/失敗) |
| デバイス名 | デバイスルールを取得した対象のデバイス名 |
| モード | デバイスルール取得時に選択したモード(CLI、File、API) |
| 仮想FW | ファイアウォールが複数ある場合の、当該の固有デバイスルールに関連付いたVDOM数やcontext数 番号をクリックすると、個別のVDOMやcontextの詳細が表示されます。 |
| セキュリティ監査 | [コンプライアンス]→[セキュリティ監査]レポートを取得した日時 日時をクリックすると、セキュリティ監査レポートをダウンロードすることができます。 |
| 設定保存 | 対象デバイスの最新のコンフィグ取得日時を表示 日時をクリックすると、最新コンフィグと直前のコンフィグ世代の差分画面が表示されます。 |
| 最終更新 | デバイスルールの最新更新日時 |
| 次へ世代時刻 Next Generation Time |
デバイスルールの次の取得時間 |
| オンデマンド |
|
| 編集 | デバイスルールの取得方式を編集 |
追加
ルールやコンフィグの取得方法は、以下の3つがあります。
CLIベース
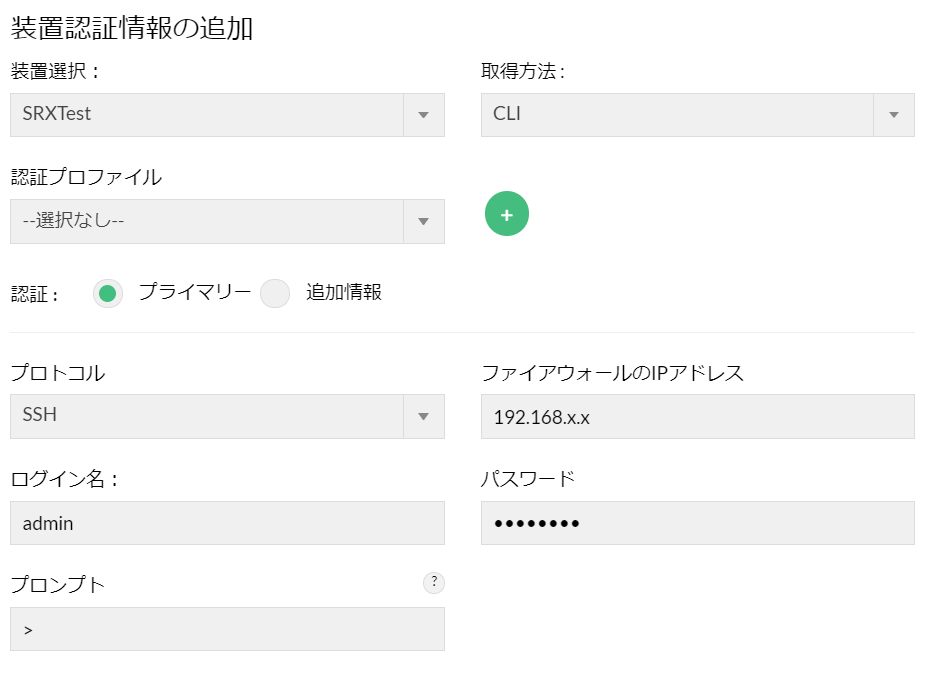
- [デバイス選択]より、対象デバイスを選択
- 取得方法[CLI]を選択
- 対象デバイスに接続する際の認証情報(プロトコル、IPアドレス、ログイン名、パスワード等)を入力し、[テスト]をクリック
![デバイスルール]()
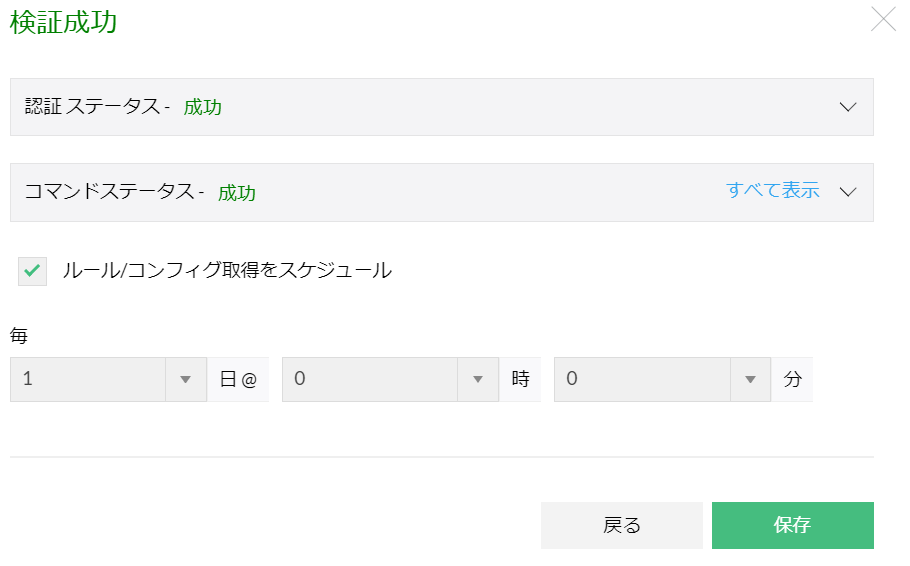
- 検証に成功後、[ルール/コンフィグ取得をスケジュール]を任意に設定
以下の画面の場合、毎日0時00分に最新のコンフィグをスケジュール取得します。![デバイスルール]()
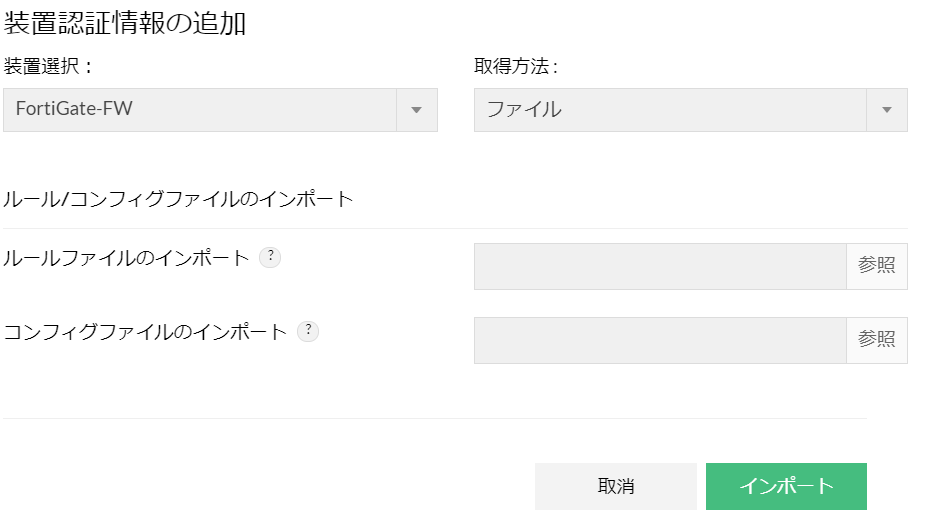
ファイルインポート
- [デバイス選択]より、対象デバイスを選択
- 取得方法[File]を選択
- ルール情報を含むファイルまたはコンフィグ情報を含むファイルを各インポートオプションから選択し、インポートを実施
![デバイスルール]()
Check Pointファイアウォールの場合:
複数のコンフィグファイルが存在します。Check Pointファイアウォールに対して[File]オプションを使用する場合、以下のファイルをZipファイルにまとめインポートを実施してください。
・objects.C
・objects.C_41
・objects_5_0.C
・rules.C
・rulebases.fws
・rulebases_5_0.fws
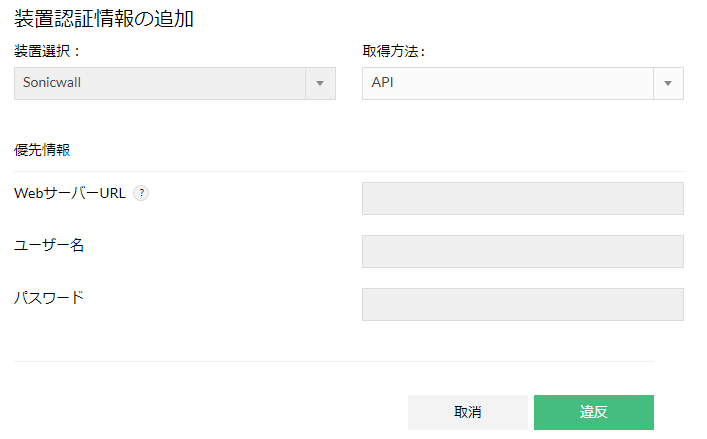
API
- [デバイス選択]より、対象デバイスを選択
- 取得方法[API]を選択
- 対象デバイスのAPI管理サーバーのURL、認証情報(ユーザー名、パスワード)を入力
![デバイスルール]()
一括追加
認証プロファイルを使用して、ルール取得対象のデバイスを一括で設定します。
事前条件
- Firewall Analyzerに設定対象のデバイスが追加されている必要があります。
- 認証プロファイルの作成が必要です。
- Firewall Analyzerと対象デバイスの間のネットワーク接続が確立している必要があります。
- 認証に使用するプロトコル(SSH、HTTPSなど)がアクセス可能であること
- [デバイスルール]画面右上の[一括追加]をクリック
- デバイスタイプと認証プロファイルを選択
- Firewall Analyzerに追加済みのデバイスの中から、対象のデバイスを選択
- [次へ]をクリック
- 表示されるデバイス情報を確認し[次へ]をクリック
- 認証(接続確立)の検証が開始され、検証結果を確認
検証後、「ログインステータス」に成功または失敗が表示されます。 - 検証に成功した場合、[次へ]をクリック
- デバイスルールを取得する頻度を設定し、[保存]をクリック
デバイスグループ
以下の手順でデバイスグループを設定します。
- 追加したデバイスグループは、[ルール管理]配下で[デバイスグループ]を選択した際に、プルダウンで表示されます。
- [ルール管理]→[管理]機能で使用する場合は、同じベンダーでデバイスグループを作成する必要があります。
- [設定]→[FWAサーバー]→[認証設定]→[デバイスグループ]タブを表示
- 画面右上の追加をクリック
- 以下の各項目を設定
- グループ名
デバイスグループの名前を入力します。 - 説明
作成するデバイスグループの説明を入力します。 - 選択済みのデバイス
デバイスグループとして追加するデバイスを選択します。 - ルール管理とリスク分析で使用します
- チェックあり
[ルール管理]タブの概要、最適化(異常)、管理、リスクに使用できます。 - チェックなし
[ルール管理]タブの概要、最適化(異常)に使用できます。
- チェックあり
- グループ名
- [保存]をクリック
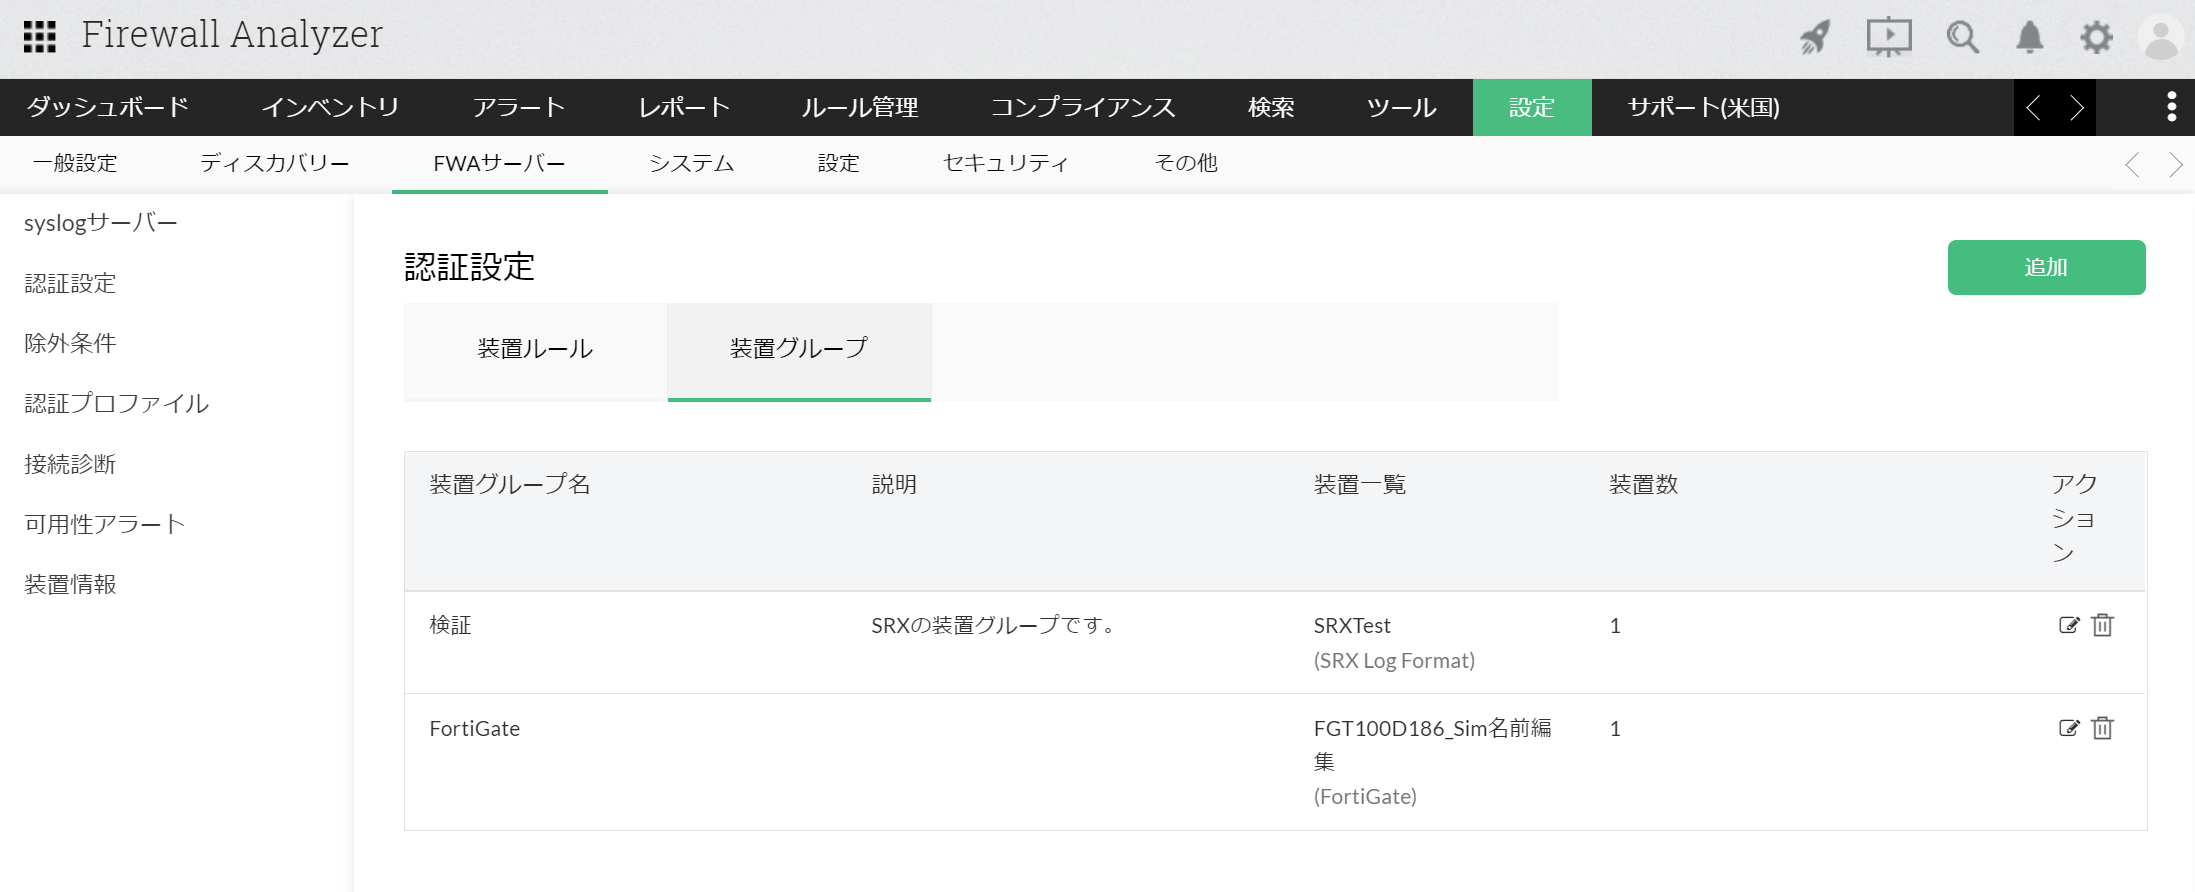
[デバイスグループ]タブに保存したデバイスグループが追加されていることを確認します。
| 項目 | 説明 |
|---|---|
| デバイスグループ名 | 作成したデバイスグループ名です。 |
| 説明 | デバイスグループに対して入力した説明です。 |
| デバイス一覧 | デバイスグループに追加されているデバイス一覧です。 |
| デバイス数 | デバイスグループに追加されているデバイスの台数です。 |
| アクション | デバイスグループの編集または削除を行います。 |