コンプライアンスIQ機能
事前に定義したポリシーに従ったコンフィグレーションがネットワーク機器に設定されているかどうかを検査します。 ポリシーについては、追加作成することができ、脆弱性のあるコンフィグレーションを含んだデバイスを探したいといった場合や特定のネットワークアドレスをACLに設定しているスイッチやルーターなどのデバイスを探す際にも本機能を利用いただけます。 コンプライアンスIQ機能を利用して、コンフィグレーションのポリシー統一を行うことにより、よりセキュアなネットワークの運用維持が可能となります。
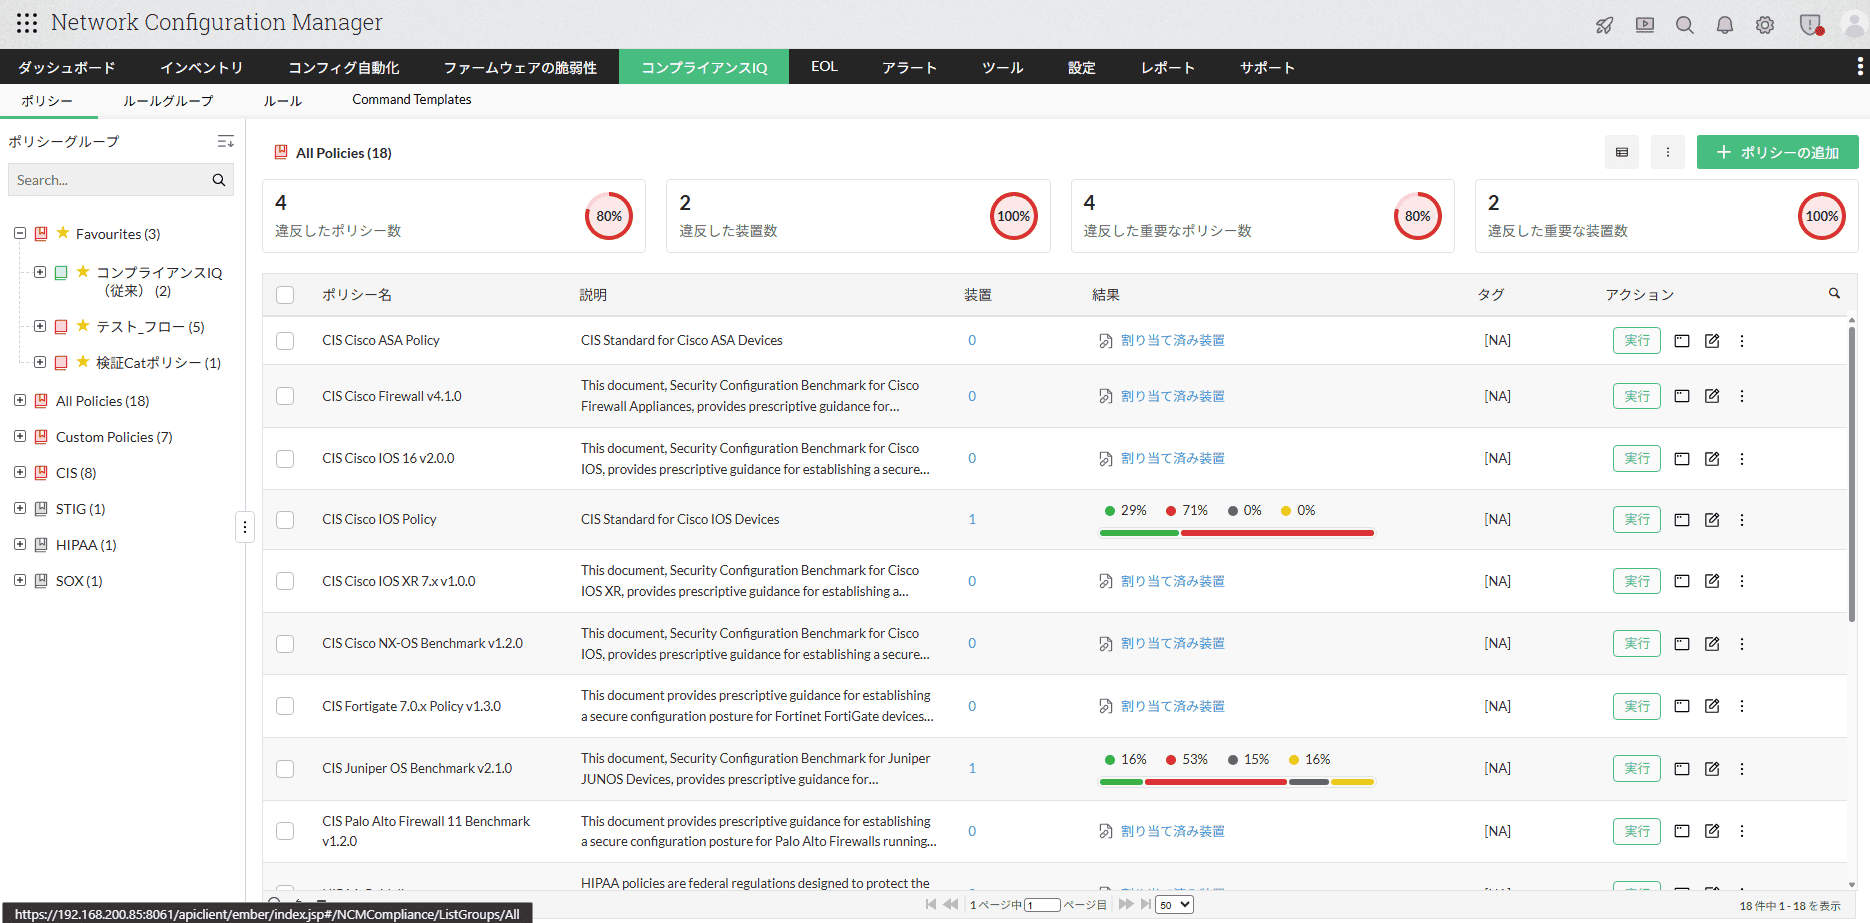 コンプライアンスレポート画面
コンプライアンスチェックを行うためには、コンプライアンスポリシーを作成する必要があります。
1.ルール追加
コンフィグに「記載されているべき行」と、「記載されているべきではない行」をあらかじめ定義します。
ルールの作成方法は2種類あります。
- フローチャートのように条件分岐ができる「フロールール」
- テキスト形式で作成する「シンプルルール」
条件の詳細はこちらに記載しております。
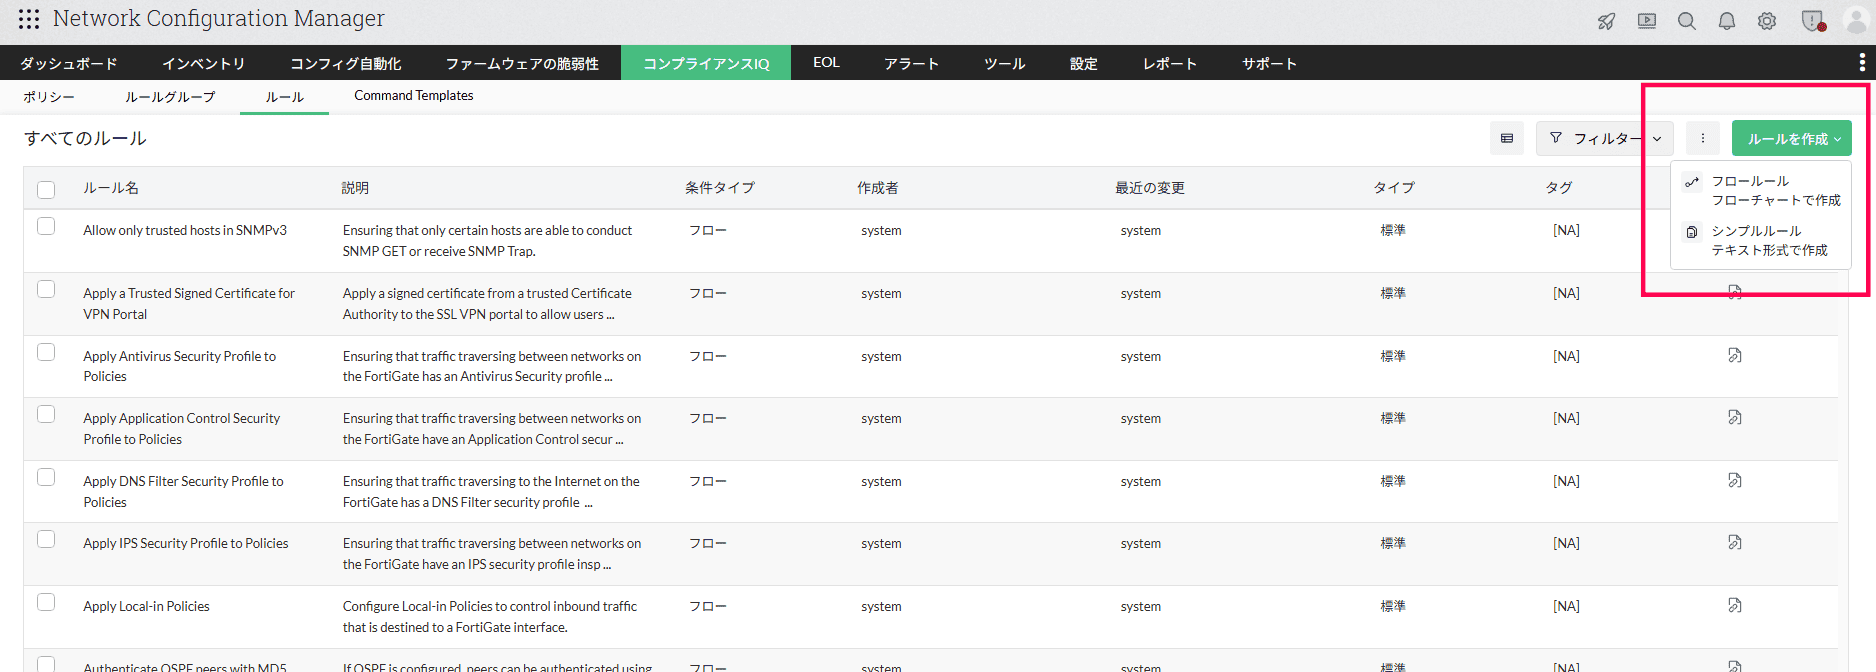 ルール作成画面
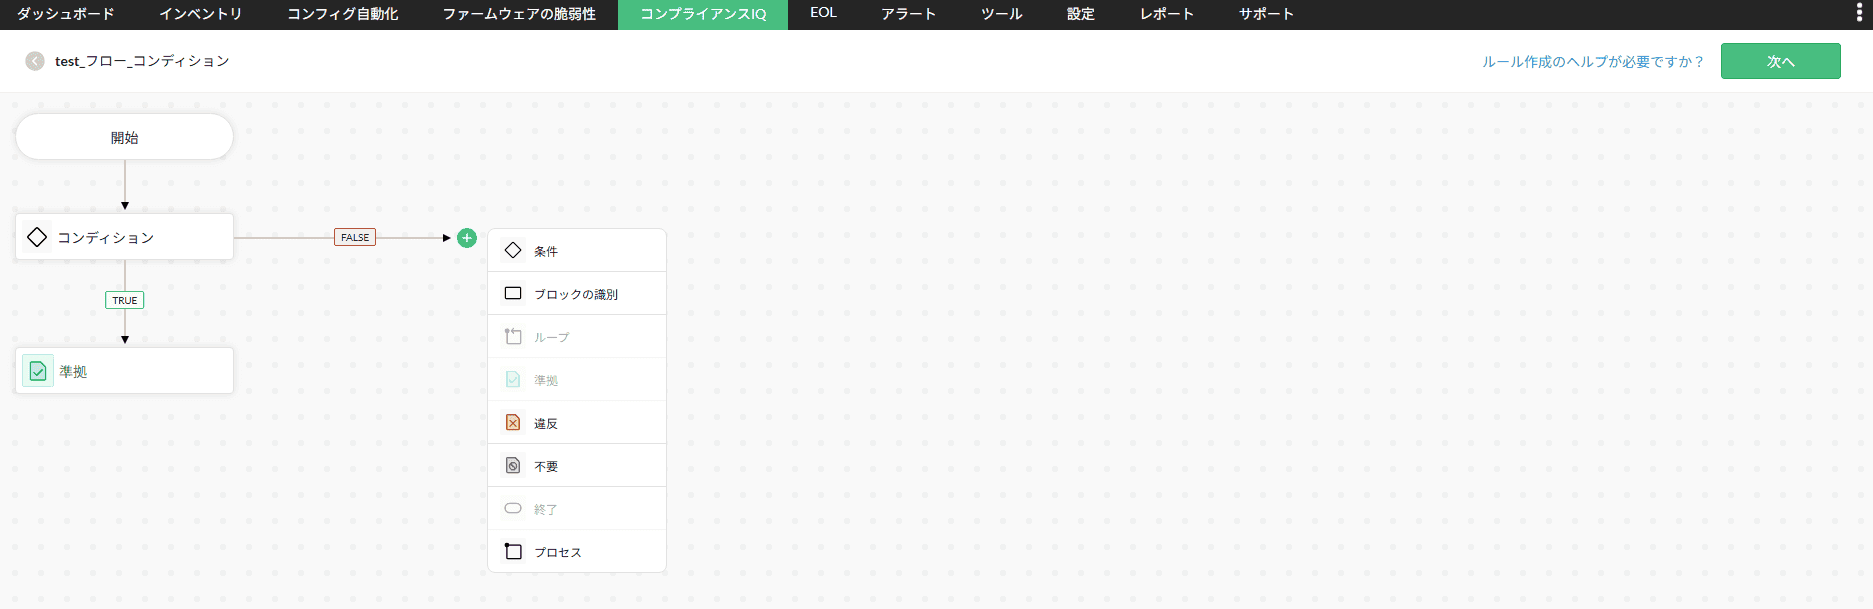 フロールール作成画面
2.ルールグループの追加
手順1で作成した複数のルールは「ルールグループ」としてまとめることができます。
また、新しいルールグループは次のものを組み合わせて作成できます。
- デフォルトで定義されているルールグループ
- [ルール]機能で作成したオリジナルのルールや、別のルールグループで定義されているルール
- 作成したルールグループ同士
そのため、新しくルールグループを作成する際に、個々のルールをひとつずつ選び直す手間を省けます。
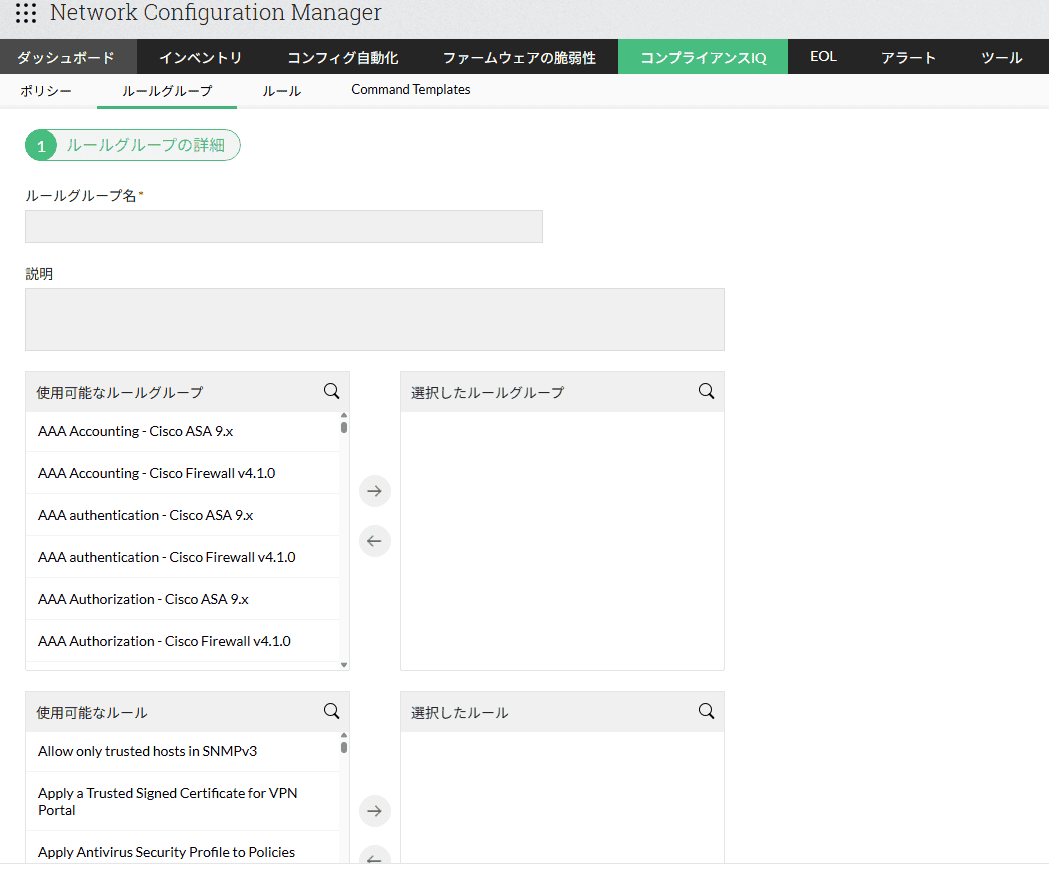 ルールグループ作成画面
3.コンプライアンスポリシーの追加
追加したルール、ルールグループとコンプライアンスチェック対象デバイスとの紐づけを行います。ポリシー違反基準は下記2種類から設定できます。
- 重要度に関係なく1つでもルールに違反したとき
- 重要度の高いルール(重大、やや重大)に違反したとき
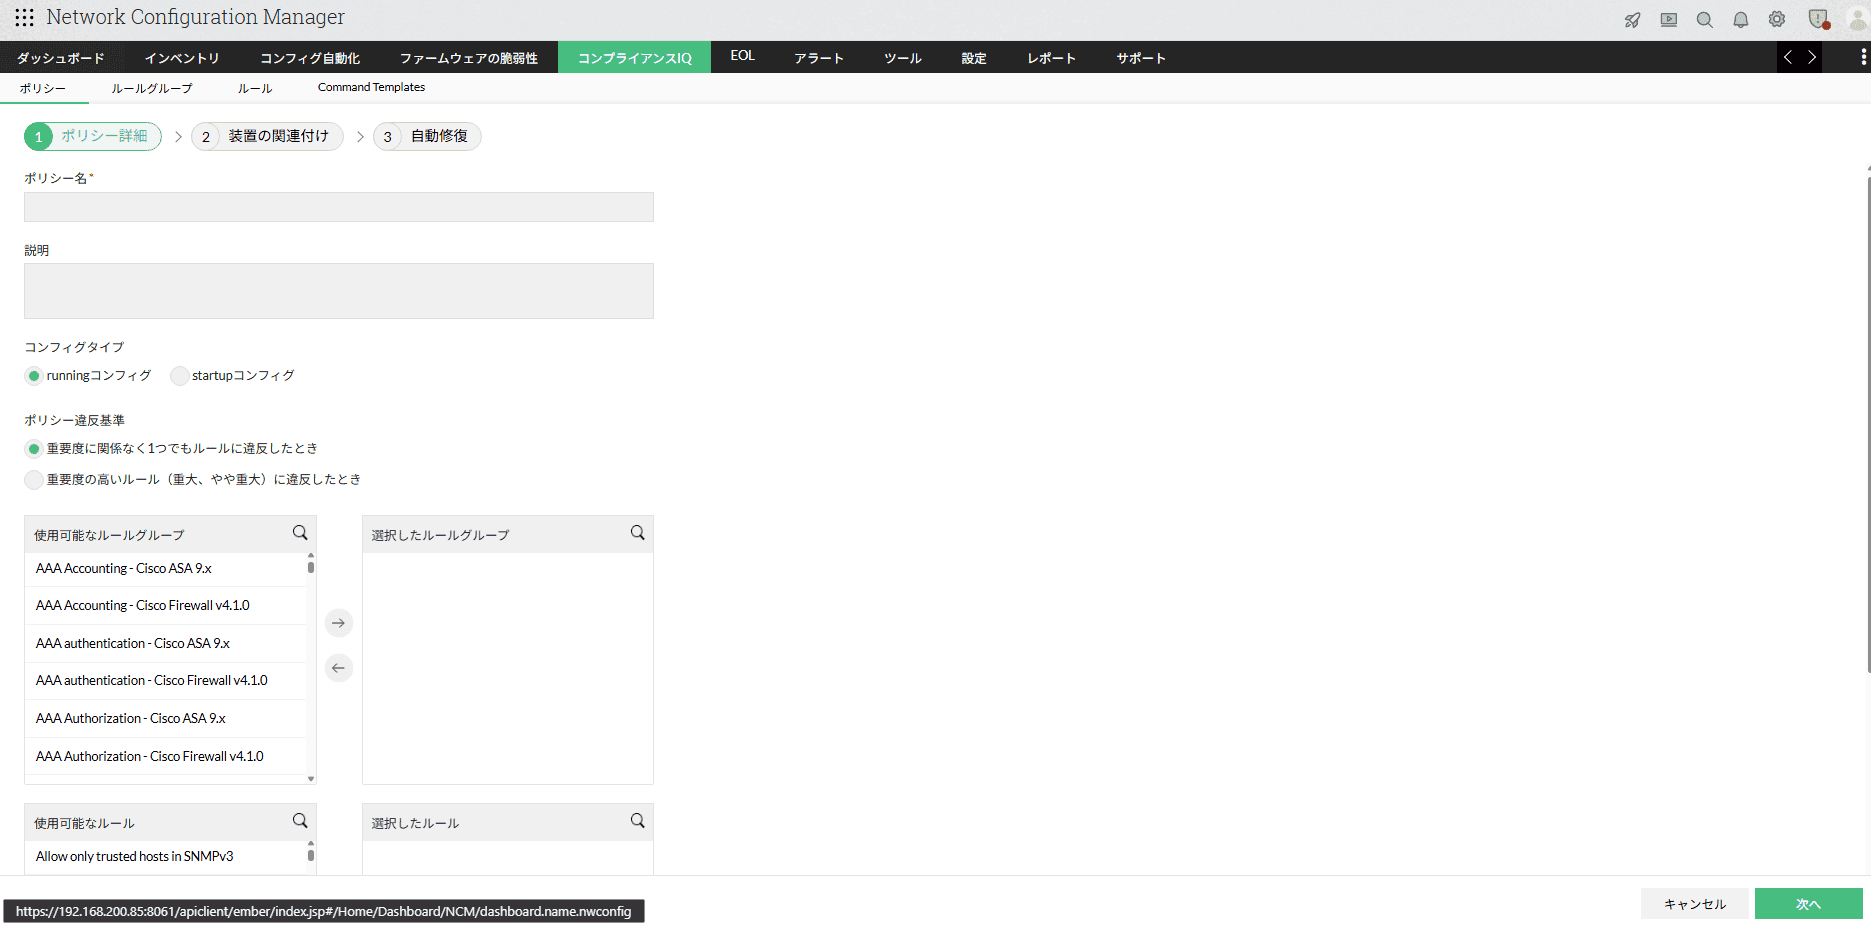 ポリシー作成画面
対象デバイスもカスタム条件で指定できるため、自社の規定にあわせて柔軟に設定できます。
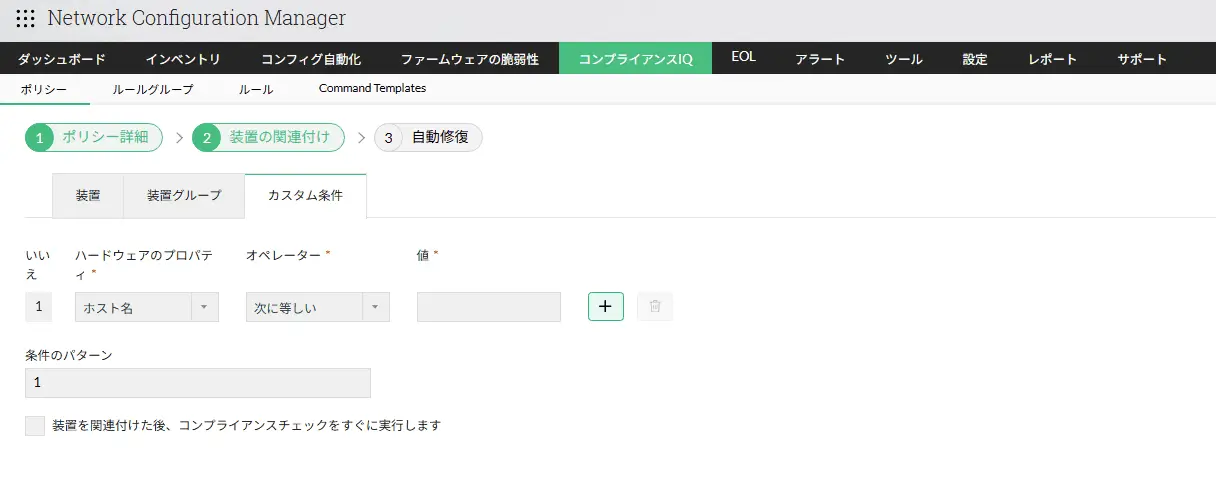 デバイスの関連付け画面
4.コンプライアンスチェック実行
作成したコンプライアンスポリシーに準拠しているかは一覧で確認できます。
複数デバイスに一括でコンプライアンスチェックを実行できるため、担当者の作業負担を軽減します。また、定期的にチェックを行う場合は、スケジュール機能を利用して自動可することで手間とチェック漏れを省きます。
詳細はこちらをご確認ください。
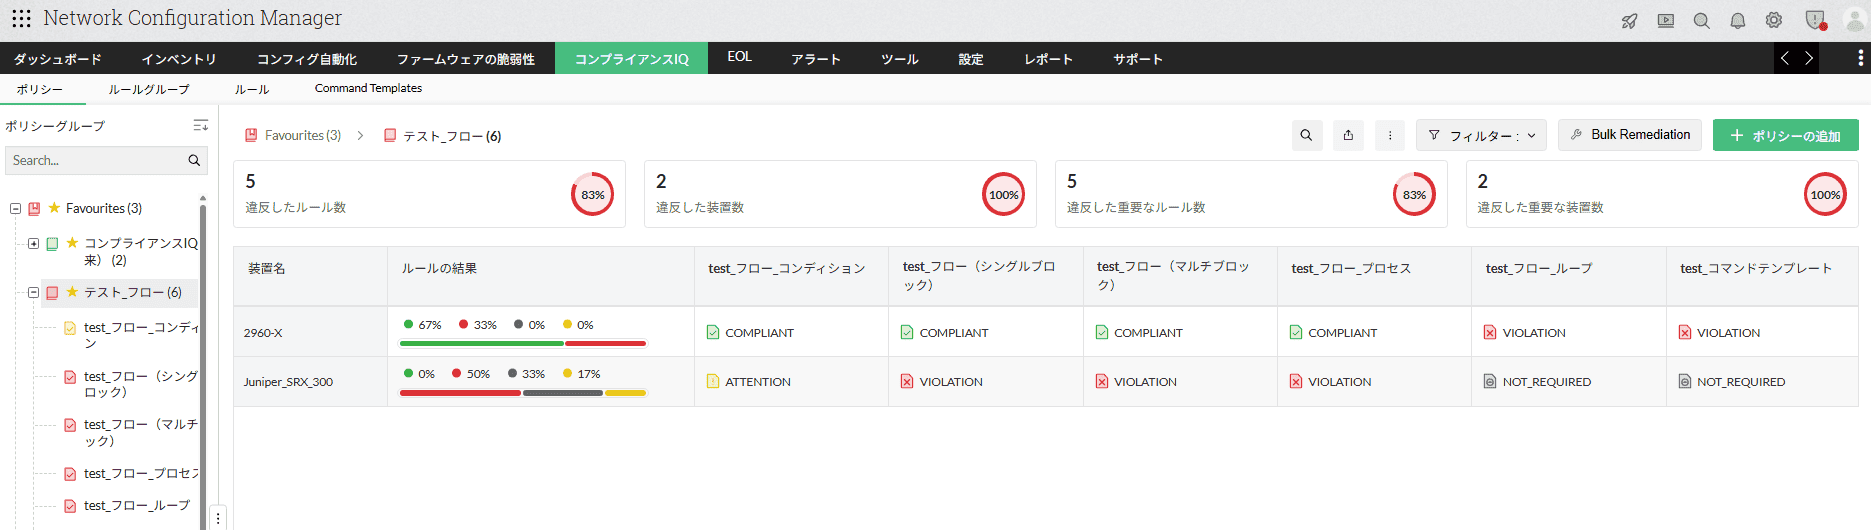 コンプライアンスチェック実行画面