信頼されるパブリック認証局との連携
脅威のないネットワークを維持するには、SSL証明書でドメインを保護するだけでは不十分です。大規模なSSL環境を扱う組織にとって、SSL証明書の購入、展開、および更新のプロセスは、多くの場合、面倒で時間がかかり、簡単ではありません。監視、手動エラー、不適切な設定、脆弱な暗号、および有効期限は、多くの場合、ダウンタイム、コンプライアンスの問題、およびセキュリティ違反につながります。証明書ライフサイクル管理とは、証明書の取得、発行、展開、再発行、更新、および失効を自動化することで、証明書管理プロセスを効率化するプラクティスです。
PAM360は、パブリック認証局が発行した証明書のエンド・ツー・エンドライフサイクル管理を促します。サードパーティ認証局とのシームレスなAPI連携による機能にで、管理者は、PAM360のWebインターフェースから直接、集約的に証明書のライフサイクルをリクエスト、取得、連携、展開、更新、および追跡できます。
メモ:
- PAM360はLet's EncryptおよびGoDaddyのオープンAPIを活用して接続を確立する一方、その他の認証局との連携は、認証局のプラチナパートナーであるThe SSL Storeとの連携を通じて実現されています。
- PAM360には、Let's Encrypt、Buypass Go SSL、ZeroSSLなどの確立されたサードパーティ認証局に加え、追加のACMEプロバイダーを組み合わせることができ、証明書ライフサイクル管理の自動化が可能になります。
以下に、PAM360がサポートするパブリック認証局を示します。目的のパブリックCAをPAM360と連携する方法の詳細については、以下のリンクをクリックしてください。
- Let's Encrypt
- GoDaddy
- The SSL Store(Thawte、RapidSSL、Geotrust、Sectigo[旧Comodo CA])
- DigiCert
- GlobalSign
- Buypass Go SSL
- ZeroSSL
- AWS-ACM
- Azure Key Vault
- Sectigo Certificate Manager
以下のフロー図は、連携の仕組みと、PAM360を使用してパブリック認証局が発行した証明書を取得・管理するために必要な手順の概要を示しています。
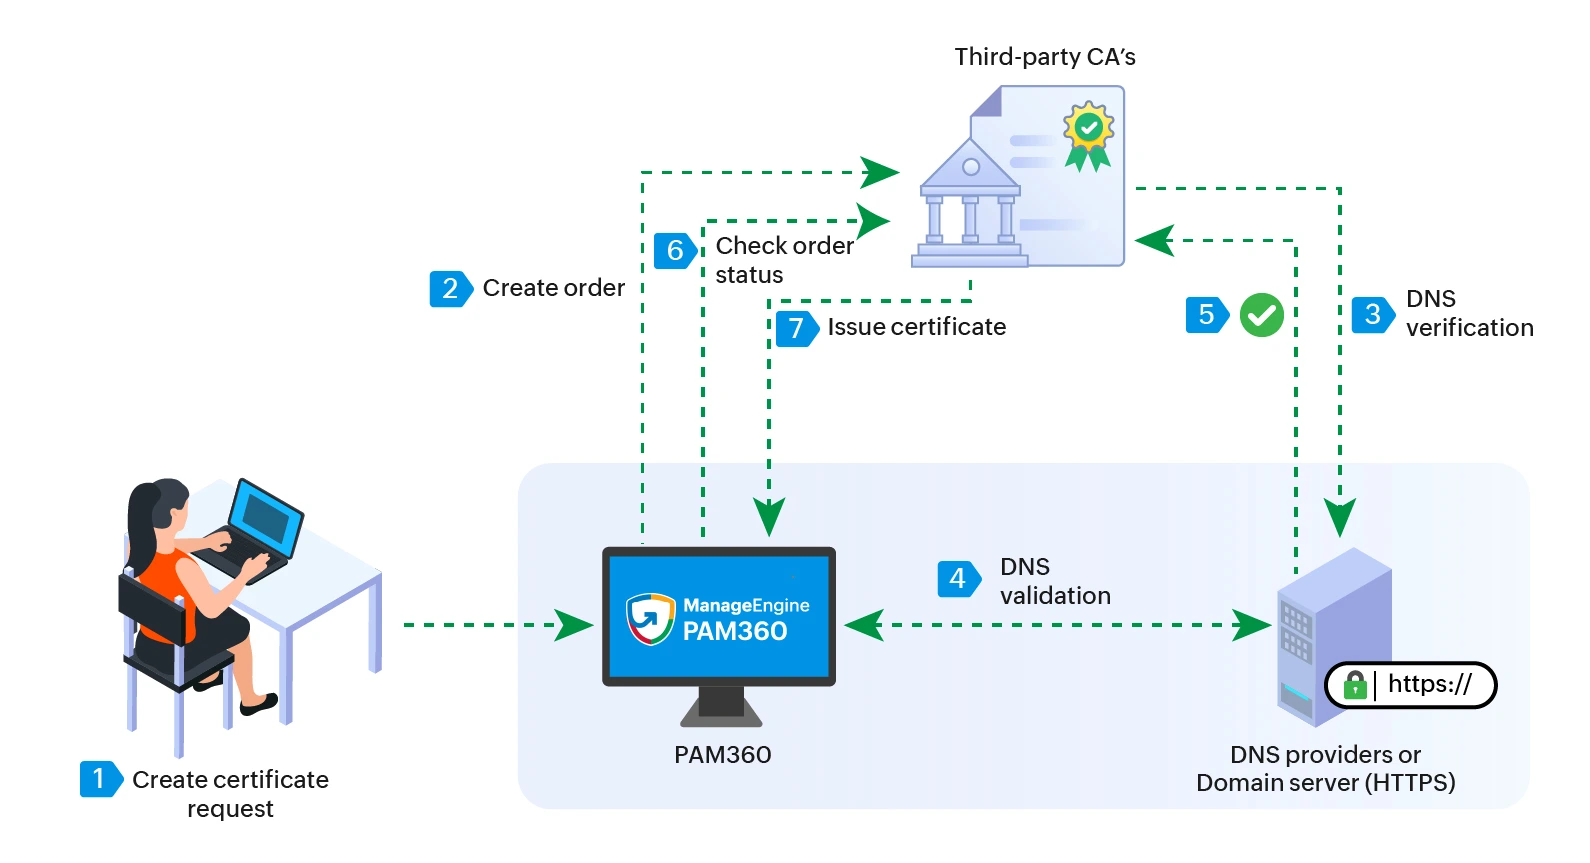
連携プロセスには、以下の手順が含まれます。
- 適切な認証情報を使用してPAM360にパブリックCAが設定されると、ユーザーはPAM360を通じて必要な証明書署名リクエスト(CSR)の詳細を入力することで、証明書リクエストプロセス(証明書の注文)を開始できます。
- PAM360は証明書の注文を作成し、設定された認証局にリクエストを送信します。
- 認証局はリクエストを処理し、承認ワークフローの一環としてドメインの所有権を確認するために必要なドメイン検証を実行します。
- ドメインの所有権が正常に検証されると、認証局はリクエストを承認し、PAM360に証明書を発行します。
- 注文ステータスが確認されると、証明書は自動的にPAM360のSSLリポジトリに追加され、「証明書」タブから管理できるようになります。
- 管理者はその後、PAM360から直接、適切なドメインサーバーに証明書を展開し、それに応じて管理することができます。
この効率化されたワークフローにより、インフラストラクチャ内でパブリックCAが発行した証明書の取得、管理、および展開が簡素化されます。